
Kort svar: DNS (Domain Name System) er internettets adressebog: det oversætter domænenavne som
ditdomæne.dktil de IP-adresser, servere faktisk taler sammen på. Hver gang nogen åbner dit site eller sender dig en mail, slår deres udstyr først dit domæne op i DNS. Opslagene styres af records – A peger webtrafik til en server, MX dirigerer mail, TXT beviser ejerskab – og ændringer slår igennem med en forsinkelse, der styres af TTL.
Fagligt gennemgået: 2. oktober 2026
Du kan drive et website i årevis uden at tænke på DNS – indtil du skal flytte hosting, skifte mailudbyder eller forstå, hvorfor sitet virker for dig, men ikke for kunden. Så er det præcis DNS, det handler om. Her får du mekanikken, record-typerne og de håndgreb, der gør dig i stand til selv at se, hvad der foregår.
Sådan virker et DNS-opslag
Når en browser skal finde ditdomæne.dk, spørger den en resolver (typisk hos internetudbyderen eller en offentlig som 1.1.1.1). Resolveren følger kæden: rodserverne peger på .dk-zonens servere, som peger på dit domænes navneservere – og de svarer med den IP, der står i din DNS-zone. Svaret caches undervejs i det antal sekunder, din TTL angiver, så næste opslag går hurtigere.
Det er derfor, DNS-ændringer ikke slår igennem øjeblikkeligt: gamle svar lever videre i caches verden over, til deres TTL udløber. To af serverne i kæden er det særligt vigtigt at kende forskel på:
- Resolveren slår op på vegne af brugeren og husker svarene i TTL-perioden. Den kan derfor svare med en gammel værdi.
- Den autoritative navneserver er den, der ejer svaret for dit domæne. Den svarer altid med det, der står i zonen lige nu.

Hvad er en DNS-server?
En DNS-server er en computer, der svarer på DNS-opslag. Der findes ikke én, men fire slags, og et opslag går gennem dem i rækkefølge:
| DNS-server | Opgave | Hvem driver den |
|---|---|---|
| Resolver | Tager imod spørgsmålet fra din enhed, finder svaret og husker det | Din internetudbyder eller en offentlig tjeneste |
| Rodserver | Ved, hvem der har ansvaret for hver endelse | Internettets fælles organisationer |
| TLD-server | Ved, hvilke navneservere et domæne under endelsen bruger | Registret – for .dk er det Punktum dk |
| Autoritativ navneserver | Har de rigtige svar for netop dit domæne | Din domæne- eller hostingudbyder |
Når nogen siger “min DNS-server”, mener de næsten altid resolveren: den adresse, din computer eller router er sat til at spørge. Den får du normalt automatisk fra din internetudbyder. Du kan selv skifte til en offentlig resolver som 1.1.1.1, 8.8.8.8 eller 9.9.9.9 i netværksindstillingerne. Det er nyttigt, hvis udbyderens er langsom eller holder fast i et gammelt svar.
Beder en hostingudbyder dig derimod “skifte DNS-servere” for domænet, er det navneserverne, der menes: dem, der står på domænet hos registratoren. De to ting ændres to forskellige steder og har intet med hinanden at gøre.
Husker din egen computer et gammelt svar, kan du slette det med en flush DNS.
Hvad er DNS hosting?
DNS hosting er den tjeneste, der driver de autoritative navneservere for dit domæne og giver dig et panel til at rette posterne i. Den følger som regel med, når du køber domæne eller hosting, så de færreste betaler særskilt for den. Hvad du skal kræve af den, står i guiden til DNS hosting med høj oppetid.
De vigtigste record-typer
| Record | Peger på | Typisk brug |
|---|---|---|
| A / AAAA | IPv4- / IPv6-adresse | Selve webserveren bag dit domæne |
| CNAME | Et andet domænenavn | www og subdomæner, der følger hoveddomænet |
| MX | Mailserver (med prioritet) | Hvor din indgående mail skal afleveres |
| TXT | Fri tekst | SPF, DKIM, DMARC og ejerskabsverifikationer |
| NS | Navneservere | Hvem der overhovedet svarer for zonen |
En vigtig regel om CNAME: et navn med en CNAME må ikke have andre records ved siden af. Derfor kan selve roddomænet (ditdomæne.dk uden www) normalt ikke være en CNAME, fordi det også skal have NS- og typisk MX-records. Nogle DNS-udbydere tilbyder en ALIAS- eller „CNAME flattening“-funktion, der løser det; ellers bruger roddomænet en A-record, og www peger på roddomænet med en CNAME.
Sådan ser en typisk zone ud
Et almindeligt WordPress-site med mail på samme domæne har sjældent brug for mere end en håndfuld poster. Eksemplet her bruger fiktive dokumentationsadresser – dine egne værdier får du fra din hosting- og mailudbyder:
ditdomaene.dk.        3600  IN  A      192.0.2.10
ditdomaene.dk.        3600  IN  AAAA   2001:db8::10
www.ditdomaene.dk.    3600  IN  CNAME  ditdomaene.dk.
ditdomaene.dk.        3600  IN  MX     10 mail.ditdomaene.dk.
ditdomaene.dk.        3600  IN  TXT    "v=spf1 mx include:_spf.mailudbyder.dk ~all"
_dmarc.ditdomaene.dk. 3600  IN  TXT    "v=DMARC1; p=quarantine; rua=mailto:[email protected]"
Læs det linje for linje: hjemmesiden ligger på én server (A og AAAA), www følger roddomænet (CNAME), mailen afleveres til mailserveren (MX), og to TXT-poster fortæller modtagere, hvem der må sende mail for domænet (SPF), og hvad de skal gøre med mail, der fejler kontrollen (DMARC). Hvordan de tre mailposter spiller sammen, står i guiden om SPF, DKIM og DMARC.
Hvad betyder det for dit site?
To praktiske konsekvenser. Ved flytninger: sænk TTL i god tid før en flytning, så den gamle adresse dør hurtigt – hele taktikken står i TTL-guiden. Ved fejlfinding: når „sitet er nede for nogle, men ikke andre“, er DNS-cache den klassiske forklaring – og værktøjet er et opslag direkte mod din navneserver, så du ser sandheden uden cache. Skal records dokumenteres eller verificeres over for Google, Meta eller Microsoft, viser TXT-guiden fremgangsmåden.
Slå op uden om cachen – direkte på navneserveren
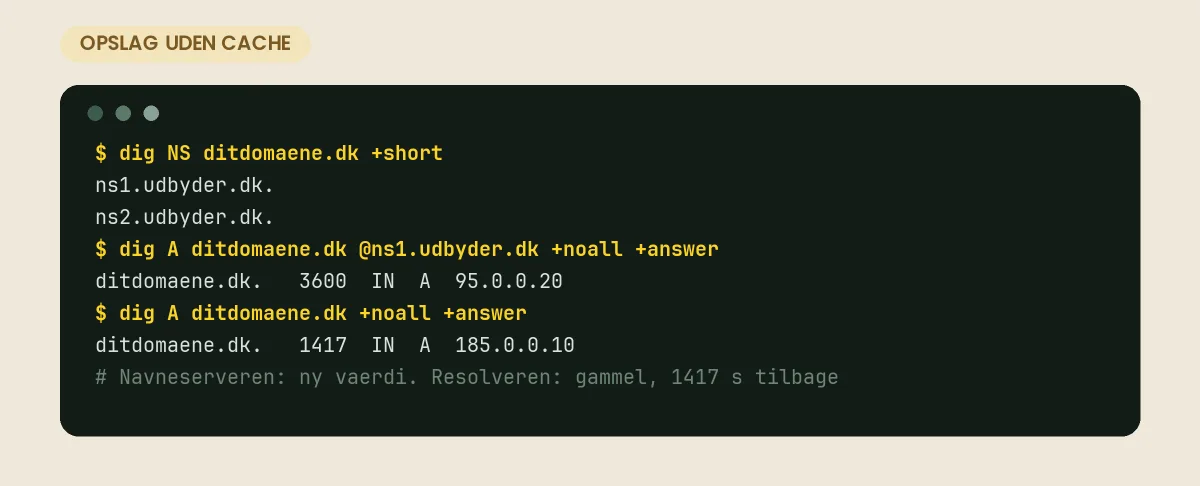
Når du vil vide, hvad DNS-zonen faktisk siger lige nu, så spørg navneserveren selv i stedet for din udbyders resolver. Først finder du navneserverne med dig NS, og derefter spørger du en af dem direkte med @, som i billedet:
dig NS ditdomaene.dk +short
dig A ditdomaene.dk @ns1.udbyder.dk
dig A ditdomaene.dk +trace
Svaret fra navneserveren er uden cache og viser den nye værdi i samme sekund, du har gemt den – så du kan skelne mellem „ændringen er ikke gemt“ og „ændringen er gemt, men ikke nået ud“. Tallet efter navnet i svaret er den resterende TTL i sekunder: spørger du en resolver, tæller det ned, og spørger du navneserveren, er det den fulde TTL. Vil du se hele kæden fra roden og ned, viser dig +trace hvert skridt – nyttigt, når et domæne ikke svarer, og du vil vide, hvor det knækker.
På Windows uden dig gør nslookup -type=A ditdomaene.dk ns1.udbyder.dk det samme, og onlineværktøjer, der spørger resolvere i mange lande på én gang, er gode til at se, hvor langt en ændring er nået. Hvorfor ændringer tager tid, gennemgår vi i guiden om DNS-propagering.
Typiske DNS-fejl, og hvad de betyder
De fleste DNS-problemer viser sig som en af tre situationer:
- NXDOMAIN – navnet findes ikke: domænet er udløbet, stavet forkert, eller posten mangler i zonen. Browseren viser typisk DNS_PROBE_FINISHED_NXDOMAIN.
- SERVFAIL – opslaget fejler: navneserverne svarer ikke korrekt. En klassisk årsag er DNSSEC, der ikke passer til de aktuelle navneservere.
- Forkert svar: domænet svarer, men med den gamle server. Det er enten cache, der endnu ikke er udløbet, eller ændringen er lavet i en zone, der ikke er den aktive – fx hos den gamle udbyder, efter at NS er flyttet. Se guiden om domæner, der peger forkert.
Første skridt er det samme i alle tre tilfælde: spørg den autoritative navneserver direkte. Svarer den rigtigt, er problemet cache eller noget uden for DNS; svarer den forkert eller slet ikke, ligger fejlen i zonen eller hos registratoren.
Records, du også kommer til at møde
Ud over A, CNAME, MX, TXT og NS dukker et par stykker op i praksis. CAA angiver, hvilke certifikatmyndigheder der må udstede SSL-certifikater til domænet – en post, der kun peger på en anden udsteder end Let’s Encrypt, er en klassisk grund til, at et certifikat ikke kan udstedes. SRV bruges af tjenester som Microsoft 365 og telefoni til at finde deres servere. PTR er det omvendte opslag fra IP til navn; den ligger hos den, der ejer IP-adressen (din host), og mailservere tjekker den, så en mailserver uden korrekt PTR risikerer at blive afvist.
DNSSEC er ikke en record, men en signering af zonen, der beskytter mod forfalskede svar. Slå det til, hvis din udbyder tilbyder det – læs mere i guiden om DNSSEC på .dk-domæner – og husk at få det slået fra eller flyttet med, når du skifter navneservere, ellers holder domænet op med at svare.
DNS-hygiejne: fem ting at rydde op i årligt
- Døde poster. Underdomæner, der peger på opsagte tjenester, kan overtages af fremmede („subdomain takeover“). Slet dem.
- SPF med for mange opslag. SPF tillader højst 10 DNS-opslag (include, a, mx, redirect m.fl.). Over grænsen giver det permerror, og mailen fejler SPF. Tæl dem – se guiden om „too many DNS lookups“.
- Gamle verifikations-TXT. Google-, Facebook- og Microsoft-verifikationer fra tidligere bureauer kan fjernes, når de ikke bruges.
- TTL, der aldrig kom tilbage. Efter en flytning står TTL ofte på 300 for evigt; sæt den tilbage til 3600 eller mere, så opslag caches ordentligt.
- Hvem har adgang. DNS-panelet er nøglen til både web og mail. Tjek, at kun de rigtige har login, og at kontaktmailen på domænet læses.
Gennemgå zonen før enhver flytning: en gammel CNAME eller en glemt CAA-post er det, der ellers giver overraskelser.
Skal DNS pege et nyt sted hen? Flytter du til Hostious, klarer vi overgangen med gratis migrering: vi kopierer siden, du tester kopien, og først når du har godkendt den, peges domænet over. Et webhotel koster fra 39 kr./md. ekskl. moms med gratis SSL, daglig backup og dansk support døgnet rundt. Har du kun brug for postkasser på domænet, findes mail hosting fra 29 kr./md. ekskl. moms.
Læs også
- Hub: Domæner, DNS og SSL
- Ordbog: Hosting-ordbogen
- TTL forklaret: sæt den rigtigt før ændringer
- DNS-propagering: hvorfor ændringen ikke slår igennem med det samme
- DNS_PROBE_FINISHED_NXDOMAIN: hvad fejlen betyder
- Hvad er et domæne? Domænenavne forklaret for begyndere
- Flush DNS: sådan rydder du DNS-cachen
- Webhotel hos Hostious – med dansk support døgnet rundt
Ofte stillede spørgsmål om DNS
Hvor lang tid tager en DNS-ændring?
Så lang tid som den gamle records TTL – typisk mellem 5 minutter og 24 timer. Selve ændringen sker med det samme på navneserveren; ventetiden er gamle cachede svar, der skal udløbe rundt omkring i verden.
Er DNS og navneservere det samme?
Næsten: DNS er systemet, navneserverne er de maskiner, der svarer for netop dit domæne. NS-records afgør, hvem det er – og dermed hvor du skal logge ind for at rette dine øvrige records.
Kan forkert DNS lægge min mail ned, selvom sitet virker?
Ja – web og mail styres af forskellige records. En rigtig A-record med forkerte MX-records giver præcis det billede: sitet kører, mens mail preller af. Tjek altid begge dele efter ændringer.
Hvad er en CAA-post, og hvorfor stopper den mit SSL-certifikat?
CAA angiver, hvilke certifikatmyndigheder der må udstede certifikater til domænet. Står der kun en anden udsteder end Let’s Encrypt, afviser Let’s Encrypt at udstede. Tilføj letsencrypt.org, eller fjern posten.
Hvad sker der med DNSSEC, når jeg skifter navneservere?
Signaturen fra de gamle navneservere passer ikke til de nye, og domænet holder op med at svare. Slå DNSSEC fra hos registratoren før skiftet, og slå det til igen med de nye nøgler bagefter.
Hvilken DNS-server skal jeg bruge?
For de fleste er den, internetudbyderen giver automatisk, helt fin. Oplever du langsomme opslag eller sider, der ikke kan findes, kan du skifte til en offentlig resolver som 1.1.1.1, 8.8.8.8 eller 9.9.9.9 i computerens eller routerens netværksindstillinger. Det ændrer ikke noget for dit eget domæne – kun for de opslag, du selv laver.
Hvad er forskellen på DNS og en IP-adresse?
IP-adressen er serverens nummer på nettet. DNS er opslagsværket, der oversætter et domænenavn til det nummer. Derfor kan en hjemmeside skifte server og dermed IP-adresse, uden at de besøgende mærker det: de bruger kun navnet.
Koster DNS noget?
Normalt ikke særskilt. Navneservere og et panel til at rette posterne følger som regel med domænet eller hostingen. Det, du betaler for, er domænets årlige registrering og selve hostingen.
Udgivet 31. august 2026Opdateret 11. oktober 2026Fagligt gennemgået 2. oktober 2026