
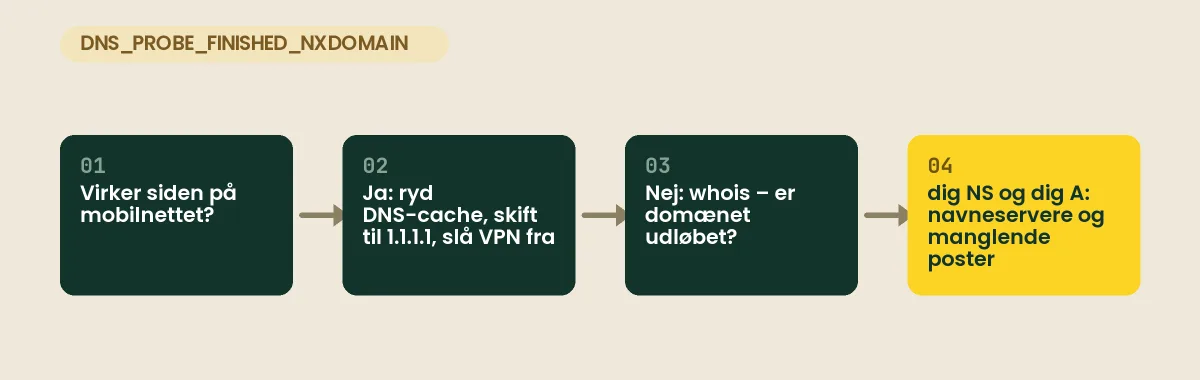
Kort svar: DNS_PROBE_FINISHED_NXDOMAIN (“Adressen blev ikke fundet”) betyder, at DNS-opslaget svarede, at navnet ikke findes. Afgør først, om fejlen kun findes på din egen enhed eller overalt: test på mobilnettet og med
dig @1.1.1.1. Ser alle fejlen, så tjek i denne rækkefølge: er domænet registreret og aktivt, peger navneserverne rigtigt, og findes der en A- eller CNAME-post for præcis det navn, du åbner. Hjemmesiden er ikke slettet – det er vejvisningen til den, der mangler.
Fagligt gennemgået: 2. oktober 2026
Fejlen DNS_PROBE_FINISHED_NXDOMAIN betyder, at din computer ikke kunne finde en IP-adresse til domænet. NXDOMAIN står for “non-existent domain” – opslaget gav et klart nej. Enten findes domænet ikke, eller også peger det ikke på noget lige nu. Chrome viser den typisk som “Adressen blev ikke fundet” eller “Dette websted kan ikke nås”; Firefox og Safari viser en tilsvarende besked om, at serveren ikke kan findes.
Det første, du skal afgøre, er om problemet er hos dig eller hos domænet. De to har helt forskellige løsninger, og det er spild af tid at rette DNS-poster, hvis det i virkeligheden er din VPN eller din browser, der driller.
Før du ændrer noget: Tag et skærmbillede eller en eksport af alle nuværende DNS-poster (A, AAAA, CNAME, MX og TXT), før du retter i zonen. Skift ikke navneservere i panik – et forkert skift kan tage både hjemmeside og mail ned, og negative svar bliver hængende i cacher i et stykke tid, selv efter du har rettet fejlen.
Symptomer og sandsynlig årsag
| Symptom | Sandsynlig retning | Første kontrol |
|---|---|---|
| Kun du ser fejlen, mobilnettet virker | Lokal cache, VPN, DNS-filter eller browserens sikre DNS | Ryd cache, slå VPN fra, prøv en anden DNS-server |
| Alle ser fejlen på alle netværk | Domænet, navneserverne eller zonen | whois og dig NS |
| Fejlen kom lige efter en flytning | Manglende post i den nye zone eller ny delegering | dig +trace og sammenligning med den gamle zone |
| Kun www eller ét underdomæne fejler | Én post mangler | dig A www.ditdomaene.dk |
| Fejlen kom på udløbsdatoen | Domænet er suspenderet eller udløbet | Whois/registrator og rykkermails |
| Nogle DNS-servere svarer, andre ikke | DNSSEC-fejl eller forskellige navneservere | dig med og uden +cd |
1. Afgør, om det er dig eller domænet
Prøv at åbne siden på mobilen med wifi slået fra. Virker den dér, ligger problemet på dit eget netværk eller din computer. Virker den ikke nogen steder, ligger det i domænets DNS.
Du kan også slå det op direkte – og gerne mod to forskellige offentlige DNS-servere, så du ikke kun ser din egen udbyders cache:
nslookup ditdomaene.dk
dig ditdomaene.dk +short
dig ditdomaene.dk @1.1.1.1
dig ditdomaene.dk @8.8.8.8
Kommer der ingen IP-adresse retur fra nogen af dem, er DNS-opsætningen problemet. Kommer der en adresse fra 1.1.1.1, men ikke fra din egen netværksudbyder, er det en cache eller et filter tæt på dig.
Læs status-feltet i svaret
Uden +short viser dig en header med et status-felt. Det fortæller mere end browseren:
- status: NXDOMAIN – navnet findes ikke. Enten er domænet ikke registreret/aktivt, eller også findes det præcise navn (fx
www) ikke i zonen. - status: NOERROR uden svar – navnet findes, men der er ingen post af den type, du spurgte efter. Typisk en A-post, der mangler, mens der fx godt findes en MX-post.
- status: SERVFAIL – opslaget kunne ikke gennemføres. Det skyldes ofte navneservere, der ikke svarer for zonen, eller en DNSSEC-fejl. Browseren kan vise samme eller en lignende fejl.
Skelnen er vigtig: NXDOMAIN peger på registrering eller manglende poster, mens SERVFAIL peger på navneservere eller DNSSEC.
2. Hvis det er dit eget netværk
Ryd DNS-cachen
På Windows:
ipconfig /flushdnsPå macOS:
sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponderPå Linux med systemd-resolved:
resolvectl flush-cachesPå iPhone og Android er det nemmeste at slå flytilstand til og fra eller genstarte telefonen.
Ryd browserens egen DNS-cache
Chrome har sin egen. Åbn chrome://net-internals/#dns og tryk “Clear host cache”. Tjek også indstillingen for sikker DNS under Privatliv og sikkerhed: er den sat til en bestemt udbyder, slår Chrome op dér og ikke via netværkets DNS. Det kan forklare, hvorfor Chrome fejler, mens en anden browser virker.
Prøv en anden DNS-server
Skift midlertidigt til 1.1.1.1 eller 8.8.8.8 i netværksindstillingerne. Virker siden så, er det din internetudbyders DNS, der ikke er opdateret endnu eller har cachet et gammelt negativt svar.
VPN, firmanetværk og filtre
Ser kun én bruger fejlen, mens alle andre kan åbne siden, så er det næsten altid noget lokalt: en VPN, der sender DNS-opslag gennem en server, som blokerer eller ikke kender domænet; et firmanetværk med eget DNS-filter, der har sortlistet domænet ved en fejl; et forældrefilter eller en Pi-hole derhjemme; eller en linje i computerens hosts-fil fra en gammel test. Slå VPN fra, prøv mobilnettet, og bed IT-afdelingen tjekke filteret, før du rører domænets DNS.
Hosts-filen ligger i C:\Windows\System32\drivers\etc\hosts på Windows og i /etc/hosts på macOS og Linux. Linjer, der nævner domænet, kan slettes eller udkommenteres med #, når testen er slut.
3. Kontrollér, at domænet er registreret og aktivt
Ser alle fejlen, så start med registreringen. Et udløbet eller suspenderet domæne er den hyppigste årsag, og den mest oversete. Slå domænet op i whois og kontrollér status og udløbsdato:
whois ditdomaene.dkFor .dk-domæner kan du også slå op hos Punktum dk. Står domænet som suspenderet, er det fjernet fra den offentlige zone, og alle opslag giver NXDOMAIN – også mail holder op med at virke. Kig samtidig efter skrivefejl: et bogstav for meget eller en bindestreg på det forkerte sted er en reel andel af tilfældene.
4. Kontrollér navneserverne og delegeringen
Slå navneserverne op, så du ved, hvem der faktisk svarer for domænet:
dig NS ditdomaene.dk +short
dig A ditdomaene.dk +short
dig +trace ditdomaene.dk
dig +trace følger opslaget fra roden over topdomænet (fx .dk) og ned til domænets egne navneservere. Du kan se præcis, hvilke navneservere topdomænet henviser til, og hvad de svarer. Svarer navneserverne med noget andet, end du forventer, er domænet ikke flyttet færdigt. Er navneserverne rigtige, men A-posten tom, mangler der en post i den zone, du netop har fået bekræftet.
En klassisk fejl efter flytning er, at man retter poster i den gamle udbyders DNS-panel, mens navneserverne for længst peger et andet sted hen. Ret altid i den zone, som dig NS viser. Er du midt i en flytning, så læs hvordan du undgår unødig nedetid ved DNS-skift. Rækkefølgen betyder mere end hastigheden.
5. Kontrollér posten for præcis det navn, du åbner
Virker dinside.dk, men ikke www.dinside.dk – eller omvendt – så er domænet i orden, og det er en enkelt post, der mangler. @ og www er to selvstændige poster i zonen, og en flytning, hvor kun den ene blev oprettet, giver NXDOMAIN på den anden. Det samme gælder shop., mail. og andre underdomæner: hver skal have sin egen A- eller CNAME-post. Slå det efter med dig A www.dinside.dk +short – kommer der intet, så opret posten i den zone, navneserverne peger på.
En variant er en CNAME, der peger på et navn, som selv er slettet – fx shop.dinside.dk → butik.gammelplatform.dk, efter at platformen er opsagt. Så findes dit navn, men opslaget ender i ingenting, og browseren melder NXDOMAIN. Følg kæden med dig +trace, og ret eller slet CNAME’en.
Tjek også, at posten er skrevet rigtigt i panelet. Mange DNS-paneler tilføjer selv domænet til navnet, så www.dinside.dk skrevet i navnefeltet bliver til www.dinside.dk.dinside.dk. Skriv kun www, eller afslut det fulde navn med et punktum, hvis panelet kræver det.
6. Tag højde for cache af negative svar
Er DNS-ændringen helt ny, går der typisk fra få minutter til et døgn, før alle udbydere har fanget den. Det overrasker mange, at også et “nej” bliver gemt. Har en resolver først fået NXDOMAIN, husker den svaret i et tidsrum, der styres af zonens SOA-post (den mindste af SOA-postens egen TTL og dens sidste felt). Du kan se værdien sådan:
dig SOA ditdomaene.dk +shortDet sidste tal i svaret er antal sekunder. Står der 3600, kan en resolver huske det negative svar i op til en time, efter du har oprettet posten. Derfor er det klogt at oprette nye poster, før nogen begynder at slå dem op – fx før en kampagne eller et domæneskift. Læs mere om DNS-propagering og TTL.
DNSSEC: når nogle resolvere svarer og andre ikke
Har domænet DNSSEC slået til, og er navneserverne skiftet uden at DS-posten hos registret blev opdateret eller fjernet, vil validerende resolvere som 1.1.1.1 og 8.8.8.8 afvise svarene. Resultatet er SERVFAIL hos dem, mens resolvere uden validering stadig svarer. I browseren ligner det et domæne, der ikke findes.
dig ditdomaene.dk @1.1.1.1
dig ditdomaene.dk @1.1.1.1 +cd
+cd slår valideringen fra for opslaget. Får du et svar med +cd, men SERVFAIL uden, er DNSSEC-kæden brudt. Løsningen er at opdatere DS-posten til den nye DNS-udbyders nøgle eller fjerne den, indtil den nye zone er signeret. Se DNSSEC på .dk-domæner.
Cloudflare og andre eksterne DNS-tjenester
Kører sitet gennem Cloudflare, og har du lige flyttet DNS dertil, så tjek, at posterne faktisk blev importeret. Cloudflare scanner den gamle zone ved opsætning, men finder ikke alt – især ikke underdomæner med usædvanlige navne. Manglende poster giver NXDOMAIN, i det øjeblik navneserverne skifter, og det ser ud, som om “Cloudflare ødelagde sitet”. Det gjorde en manglende post.
Sammenlign derfor den gamle zone med den nye linje for linje, før du skifter navneservere. Det samme gælder, når du flytter DNS fra én hostingudbyder til en anden.
Sådan får du et domæne op igen, der er udløbet
Viser whois, at domænet er udløbet eller suspenderet, så er der som regel en frist. For .dk-domæner suspenderer Punktum dk først, og domænet kan genaktiveres ved betaling inden for karensperioden; først derefter slettes det og bliver ledigt. For .com og andre topdomæner er der typisk en “grace period” på 30-45 dage hos registratoren og derefter en dyrere “redemption period”. Betal, så snart du opdager det, og regn med, at DNS er nogle timer om at komme tilbage bagefter – de tomme svar ligger i cacher verden over, og negative svar (NXDOMAIN) caches også, ofte i en time eller mere.
Er fristen overskredet, og har en anden registreret domænet, er der ingen teknisk vej tilbage – kun forhandling eller klage. Det er hele grunden til punkterne nedenfor om automatisk fornyelse og en kontaktmail, nogen læser. Se også domænet er udløbet: frister og redning.
Verificér, at fejlen er løst
dig ditdomaene.dk @1.1.1.1og@8.8.8.8giver begge status NOERROR og den forventede IP-adresse.- Både domænet med og uden www – og de underdomæner, I bruger – svarer.
dig NSviser de navneservere, du forventer, ogdig +traceender det samme sted.- Siden åbner på mobilnettet og i et privat browservindue.
- MX-posten svarer stadig, så mail ikke er blevet ramt af den samme ændring:
dig MX ditdomaene.dk +short.
Sådan undgår du fejlen fremover
- Sæt domænet til automatisk fornyelse, og kontrollér, at betalingskortet bag ved stadig er gyldigt.
- Hold registrant- og fakturamail opdateret, så varslerne når frem – gerne en fællespostkasse – se domæneregistrering til virksomheder.
- Sænk TTL på DNS-posterne et døgn før en planlagt flytning.
- Kopiér hele zonen til den nye DNS-udbyder, før du skifter navneservere.
- Peg ikke domænet om, før den nye side er testet og klar.
Hvornår skal udbyderen hjælpe?
Kontakt registratoren, hvis domænet står som suspenderet, hvis du ikke kan logge ind og ændre navneservere, eller hvis DS-posten for DNSSEC skal ændres. Kontakt den udbyder, der driver DNS-zonen, hvis navneserverne svarer SERVFAIL eller ikke kender zonen. Send resultatet af dig +trace, tidspunktet for den seneste ændring og navnet, der fejler – så kan supporten gå direkte til sagen. På webhotel hos Hostious får du dansk support døgnet rundt, også når problemet ligger i DNS.
Læs også
- Hub: Domæner, DNS og SSL – alle guides om emnet samlet ét sted
- DNS-propagering – hvorfor ændringen ikke slår igennem med det samme
- Domænet peger stadig på det gamle webhotel
- DNSSEC på .dk-domæner
- Flush DNS: sådan rydder du DNS-cachen
- Webhotel hos Hostious – webhotel med gratis SSL og dansk support
Ofte stillede spørgsmål om DNS_PROBE_FINISHED_NXDOMAIN
Hvor lang tid tager en DNS-ændring?
Fra få minutter til 24-48 timer afhængigt af TTL og udbyder. Sænker du TTL i forvejen, går det væsentligt hurtigere.
Hvorfor kan andre se siden, når jeg ikke kan?
Fordi deres DNS-cache er opdateret før din. Ryd din egen cache, eller skift midlertidigt DNS-server.
Betyder fejlen, at min hjemmeside er slettet?
Nej. Filerne og databasen ligger uberørt. Det er kun vejvisningen til dem, der mangler.
Kun www giver fejlen – domænet uden www virker. Hvad mangler?
En A- eller CNAME-post for www i zonen. @ og www er to selvstændige poster, og efter en flytning er det ofte kun den ene, der er oprettet. Opret posten i den zone, navneserverne peger på.
Hvor længe varer fejlen, efter jeg har rettet DNS?
Typisk fra minutter til en time, fordi også negative svar (NXDOMAIN) caches. Ryd din egen DNS-cache, og test udefra med dig @1.1.1.1 for at se, om rettelsen er nået ud.
Udgivet 28. august 2026Opdateret 3. oktober 2026Fagligt gennemgået 2. oktober 2026