
Kort svar: Cookies er små tekstfiler, som en hjemmeside beder din browser om at gemme. Hver gang du besøger siden igen, sender browseren cookien med, og sådan kan siden huske, at du er logget ind, hvad der ligger i din kurv, og hvilket sprog du har valgt. Nogle cookies er nødvendige for, at siden virker; andre bruges til statistik og markedsføring – og dem skal du sige ja til, før de sættes.
Kontrolgrundlag: Cookie-navne og udløbstider kontrolleret mod WordPress og WooCommerce 20. oktober 2026; terminaloutput hentet fra hostious.io samme dag; priser og egenskaber aflæst på Hostious’ egne sider samme dag.
Spørgsmålet hvad er cookies dukker op, hver gang et banner beder om dit samtykke, eller en guide siger “prøv at slette cookies”. Svaret er mindre mystisk, end bannerne antyder: en cookie er en lille seddel med et navn og en værdi, som hjemmesiden lægger i din browser, og som browseren viser frem igen ved næste besøg.
Her får du opslaget i hosting-ordbogen: hvad en cookie indeholder, hvordan den rejser mellem server og browser, de fire typer, hvad cookies bruges til – og hvilke cookies en WordPress-side og en WooCommerce-webshop sætter helt af sig selv.
Hvad betyder cookies?
En cookie (på dansk undertiden “småkage”) er et lille stykke tekst, som en webserver sender til browseren sammen med en side. Browseren gemmer teksten under hjemmesidens domæne og sender den tilbage med hver ny forespørgsel til samme domæne. Det er hele mekanismen.
Cookien består af et navn og en værdi, fx sprog=da, plus nogle regler for, hvor længe den skal gemmes, og hvor den må sendes hen. Én cookie må fylde omkring 4 KB, og en browser gemmer typisk op til 50 cookies pr. domæne. Det lyder småt, men det er rigeligt til et login-id eller et kurvnummer – selve indholdet ligger i databasen på serveren, cookien er bare nøglen til det.
Grunden til, at cookies findes, er, at webprotokollen HTTP i sig selv er hukommelsesløs. Serveren kan ikke se forskel på to forespørgsler fra samme person, medmindre browseren selv fortæller det. Cookien er den besked.
Sådan virker en cookie – fra server til browser
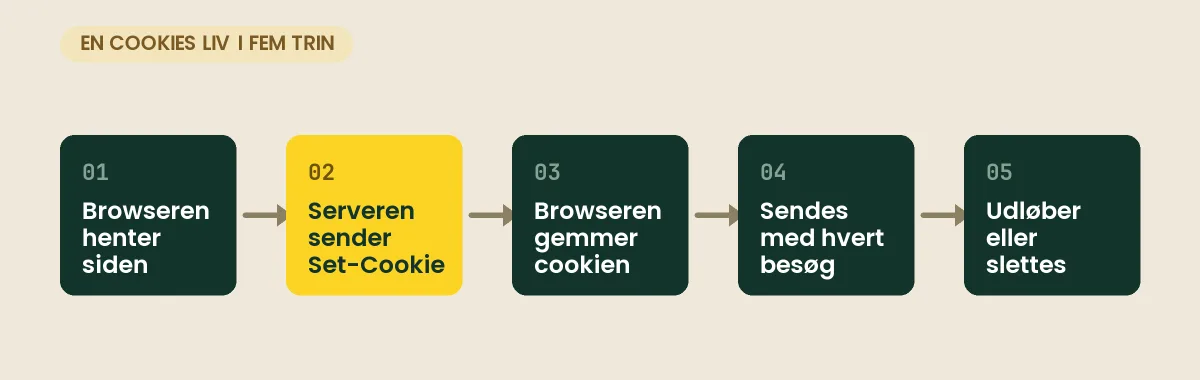
Forløbet er det samme på alle hjemmesider:
- Du åbner en side. Browseren sender en forespørgsel til serveren – første gang uden cookies.
- Serveren svarer med siden og en eller flere
Set-Cookie-linjer i svarets header. - Browseren gemmer cookien under domænet sammen med dens regler.
- Ved hvert nyt klik på samme domæne sender browseren cookien med i en
Cookie-header, og serveren genkender dig. - Cookien forsvinder, når udløbsdatoen er nået, når du lukker browseren (sessionscookies), eller når du sletter den selv.
Sådan ser det ud, når du beder om WordPress’ login-side med et kommandolinjeværktøj. WordPress sætter en lille testcookie for at se, om browseren overhovedet tager imod cookies – uden den kan du ikke logge ind:
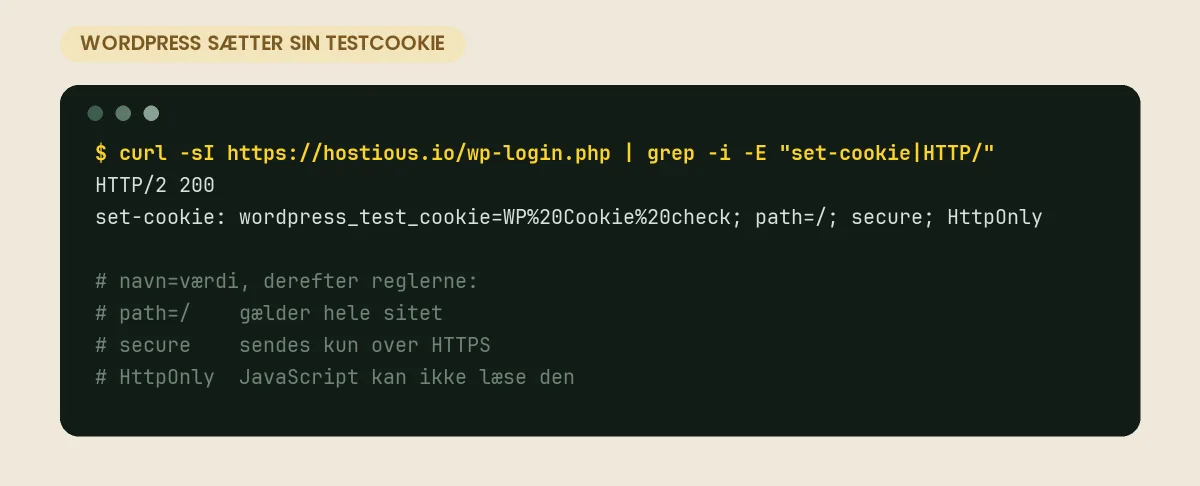
Læg mærke til reglerne efter semikolon: path=/ betyder, at cookien gælder hele sitet, secure, at den kun sendes over HTTPS, og HttpOnly, at JavaScript på siden ikke kan læse den. Dem vender vi tilbage til under sikkerhed.
De fire typer cookies
Cookies deles op efter to ting: hvor længe de lever, og hvem der sætter dem.
| Type | Hvem sætter den? | Hvor længe? | Typisk brug |
|---|---|---|---|
| Sessionscookie | Den side, du besøger | Til browseren lukkes | Kurv, trin i en bestilling, “du er logget ind” |
| Vedvarende cookie | Den side, du besøger | Til en fast dato – dage, måneder eller år | “Husk mig” ved login, sprogvalg, dit cookie-samtykke |
| Førstepartscookie | Domænet i adresselinjen | Session eller vedvarende | Alt det, siden selv har brug for at huske |
| Tredjepartscookie | Et andet domæne, fx en annonce- eller analysetjeneste indlejret på siden | Ofte lang tid | Genkendelse på tværs af hjemmesider, annoncemåling |
Førsteparts- og tredjepartscookies er den vigtigste skelnen i dag. Førstepartscookies sættes af det domæne, du selv har skrevet i adresselinjen, og kan kun læses dér. Tredjepartscookies sættes af en tjeneste, som siden henter indhold fra – en videoafspiller, et annoncenetværk, en chatboks – og den tjeneste kan genkende dig igen på alle andre sider, hvor den også er indlejret. Det er dem, browserne i stigende grad blokerer som standard.
Oven i den tekniske opdeling bruger cookiebannere en opdeling efter formål: nødvendige, funktionelle, statistiske og markedsføringscookies. Kun de nødvendige må sættes uden samtykke. Reglerne for selve banneret – afvis-knap, blokering før valg og dokumentation – står i guiden om cookiebanner regler, så dem gentager vi ikke her.
Hvad bruges cookies til?
De fleste cookies på en almindelig hjemmeside løser helt konkrete opgaver:
- Login: Når du har indtastet adgangskode, får du en cookie med et sessions-id. Den beviser ved hvert klik, at du er den, der loggede ind – uden den skulle du logge ind på hver side.
- Indkøbskurv: Webshoppen gemmer kurven i databasen og giver dig en cookie med kurvens nummer. Derfor er varerne der stadig, når du går tilbage til forsiden.
- Valg og indstillinger: Sprog, valuta, “vis 50 pr. side”, lukket pop-up – små præferencer, der skal overleve til næste side.
- Samtykke: Dit svar til cookiebanneret gemmes selv i en cookie. Sletter du cookies, kommer banneret igen.
- Sikkerhed: Formularer får et engangs-token, som matches mod en cookie, så en fremmed side ikke kan sende formularen på dine vegne.
- Statistik: Analyseværktøjer giver din browser et tilfældigt id, så de kan tælle, hvor mange forskellige besøgende siden har, og hvilke sider de ser.
- Markedsføring: Annoncenetværk genkender dig på tværs af sider og viser dig det par sko, du kiggede på i går.
De tre første grupper kan en side ikke undvære. De to sidste er dem, du kan sige nej til, uden at siden holder op med at virke.
Cookies på en WordPress-side og i WooCommerce
Ejer du en hjemmeside bygget i WordPress, sætter systemet selv en håndfuld førstepartscookies – uden plugins og uden at spørge, fordi de er nødvendige for login og kommentarer. Det er værd at kende dem, når du skal udfylde cookieoversigten, eller når noget driller.
| Cookie | Hvornår sættes den? | Udløber | Formål |
|---|---|---|---|
wordpress_test_cookie | Når login-siden åbnes | Når browseren lukkes | Tester, om browseren accepterer cookies |
wordpress_[hash] | Ved login | 2 dage – 14 dage med “Husk mig” | Godkendelse i /wp-admin/ |
wordpress_logged_in_[hash] | Ved login | 2 dage – 14 dage med “Husk mig” | Fortæller sitet, hvem der er logget ind, også på forsiden |
wordpress_sec_[hash] | Ved login over HTTPS | Som login-cookien | Den sikre udgave af godkendelsescookien |
wp-settings-[id] og wp-settings-time-[id] | I administrationen | 1 år | Husker dine visningsvalg i wp-admin |
comment_author_[hash] m.fl. | Når du skriver en kommentar | 1 år | Udfylder navn og mail næste gang |
Kører du webshop med WooCommerce, kommer der tre mere oveni, så snart en kunde lægger noget i kurven: woocommerce_cart_hash og woocommerce_items_in_cart (sessionscookies, der fortæller sitet, at kurven ikke er tom) og wp_woocommerce_session_[hash], der peger på kundens kurv i databasen og lever i to dage. Ingen af dem indeholder personoplysninger – de er nøgler, ikke indhold.
Det er også de cookies, der er i spil, når noget går galt. Bliver du ved med at lande på login-siden, er det typisk login-cookien, der ikke kan sættes – det er emnet for guiden om login-loop i WordPress. Svarer siden pludselig med en fejl om for store headers, er det en ophobning af cookies, der er løbet løbsk, som beskrevet under 400 Bad Request. Og ser kunderne hinandens kurv, er det cachen, der ikke respekterer WooCommerce-cookierne – se kunder ser hinandens kurv.
Cookies og cache: derfor koster cookies hastighed
En side, der er ens for alle, kan serveren gemme i cache og sende på et øjeblik. En side, der afhænger af, hvem der kigger, kan den ikke. Cookies er netop det signal, serveren bruger til at skelne: har browseren en login-cookie eller en kurv-cookie med, springer cachen over, og PHP og databasen skal bygge siden fra bunden.
Det er rigtigt og nødvendigt for den, der er logget ind eller har varer i kurven. Men det bliver et problem, når et plugin sætter en cookie for alle besøgende – en pop-up, der husker, at den er lukket, eller en A/B-test – og dermed slår cachen fra for hele sitet. Så sidder du med en langsom side, selv om hostingen er hurtig.
Tjek derfor cookies med samme øjne som plugins: hver cookie, der sættes før samtykke, skal kunne forklares, og hver cookie, der sættes for alle, skal du vide, om cachen tager hensyn til. Hvordan cachelagene hænger sammen, står i opslaget hvad er cache, og hvordan du undtager sider og cookies på en LiteSpeed-server, står i guiden om LiteSpeed cache-undtagelser. Hos Hostious er serverne sat op, så WordPress’ og WooCommerces egne cookies undtages korrekt – det er en af grundene til, at WooCommerce hosting hos os får egen database og Redis object cache til de sider, der ikke kan caches.
Sådan ser og sletter du cookies i din browser
Du kan selv se præcis, hvilke cookies en side har lagt i din browser. Det er også den hurtigste måde at tjekke, om et cookiebanner faktisk holder, hvad det lover.
| Browser | Se cookies for den side, du er på | Slet cookies for ét site |
|---|---|---|
| Chrome og Edge | Tryk F12 → fanen Application → Cookies | Klik på hængelåsen/ikonet ved adressen → Cookies og webstedsdata → Administrer → Slet |
| Firefox | Tryk F12 → fanen Storage → Cookies | Klik på hængelåsen → Ryd cookies og webstedsdata |
| Safari (Mac) | Udvikler → Vis webinspektør → Lager → Cookies | Safari → Indstillinger → Anonymitet → Administrer webstedsdata |
| iPhone og Android | Ikke direkte – se dem på en computer | Indstillinger → Safari/Chrome → Slet webstedsdata for sitet |
Slet cookies for ét site ad gangen frem for det hele. Sletter du alt, bliver du logget ud alle steder, kurve tømmes, og hvert cookiebanner på nettet begynder forfra. Skal du derimod af med en gammel udgave af en side, er det ikke cookies, men cachen, der skal væk – fremgangsmåden står under ryd cache.
Vigtigt: Hvis en hjemmeside beder dig “slette cookies” for at løse en fejl, så slet kun cookies for det ene domæne. Så beholder du dine logins andre steder – og du finder hurtigere ud af, om fejlen overhovedet sad i cookien.
Sikkerhed: Secure, HttpOnly og SameSite
En login-cookie er lige så meget værd som din adgangskode: den, der har cookien, er dig i browserens øjne. Derfor har cookies tre regler, som ordentlige systemer sætter, og som du kan se i terminaloutputtet ovenfor.
| Regel | Hvad den gør | Beskytter mod |
|---|---|---|
Secure | Cookien sendes kun over HTTPS | At cookien kan aflures på et åbent netværk |
HttpOnly | JavaScript på siden kan ikke læse cookien | At et indsmuglet script stjæler dit login |
SameSite | Cookien sendes ikke med, når en fremmed side sender dig videre (Lax) eller aldrig (Strict) | At en anden side udfører handlinger i dit navn |
To ting kan du selv gøre som ejer af en hjemmeside. Kør hele sitet på HTTPS, så Secure faktisk kan bruges – opslaget hvad er ssl forklarer, hvad certifikatet gør, og hos Hostious er det med i alle planer. Og beskyt selve loginet, så en stjålet adgangskode ikke er nok, med totrinslogin (2FA) i WordPress.
Hvad cookies ikke er
Tre ting bliver tit blandet sammen med cookies, selv om de er noget andet:
- Cache er browserens og serverens lager af sider, billeder og scripts, så de ikke skal hentes igen. Cache gør siden hurtigere; cookies gør, at siden kan genkende dig.
- Local storage er et større lager i browseren (typisk 5 MB pr. domæne), som kun JavaScript på siden kan læse. Det sendes aldrig automatisk til serveren, men er omfattet af de samme samtykkeregler.
- Fingerprinting genkender dig uden at gemme noget – ud fra browserens version, skærmstørrelse, skrifttyper og sprog. Det kræver også samtykke, selv om der ingen cookie er.
Som ejer af en hjemmeside skal du altså ikke kun kigge efter cookies, når du udfylder din cookieoversigt og din privatlivspolitik: al lagring og læsning i brugerens browser tæller med.
Vil du have en WordPress-side, hvor login- og kurv-cookies spiller rigtigt sammen med cachen fra dag ét? WordPress hosting hos Hostious fra 39 kr./md. ekskl. moms kører på LiteSpeed med gratis SSL, daglig backup og dansk support døgnet rundt – og fra WP StartUp (89 kr./md.) er WordPress serviceaftale med, så vi opdaterer og scanner sitet hver dag. Flytningen er gratis.
Læs også
- Hub: Hosting-ordbogen
- Hvad er cache? Lagene bag et hurtigt WordPress-site
- Cookiebanner efter reglerne: samtykke, der er lovligt og brugbart
- Login-loop og „Cookies are blocked“ – kom ind i wp-admin igen
- 400 Bad Request: hvad fejlen betyder, og sådan fjerner du den
- Cache-undtagelser i LiteSpeed: sider, cookies og roller
- WordPress hosting hos Hostious – LiteSpeed, gratis SSL og dansk support fra 39 kr./md.
Ofte stillede spørgsmål om cookies
Er cookies farlige?
Nej, ikke i sig selv. En cookie er tekst, ikke et program – den kan ikke indeholde virus eller læse dine filer. Det, der kan være et problem, er, hvad cookien bruges til: tredjepartscookies kan følge dig på tværs af hjemmesider, og en stjålet login-cookie giver adgang til din konto. Derfor skal login-cookies sættes med Secure og HttpOnly, og derfor skal du sige nej til markedsføringscookies, hvis du ikke vil følges.
Hvad sker der, hvis jeg sletter alle cookies?
Du bliver logget ud af alle hjemmesider, indkøbskurve tømmes, sprogvalg og indstillinger nulstilles, og hvert cookiebanner spørger igen. Du mister ingen filer, adgangskoder, der er gemt i browserens adgangskodehåndtering, eller bogmærker. Slet derfor cookies for ét site ad gangen, når du fejlsøger.
Hvor længe gemmes en cookie?
Det bestemmer den, der sætter cookien. En sessionscookie forsvinder, når du lukker browseren. En vedvarende cookie har en udløbsdato: WordPress’ login-cookie lever i to dage, fjorten med “Husk mig”, og et cookie-samtykke gemmes typisk i op til et år. Browseren sletter cookien selv, når datoen er nået.
Kan jeg bruge nettet uden cookies?
Du kan slå alle cookies fra i browseren, men så virker login, kurve og de fleste formularer ikke. Den fornuftige mellemvej er at blokere tredjepartscookies – det gør de fleste browsere allerede – og lade førstepartscookies være. Så virker hjemmesiderne, uden at annoncenetværk kan følge dig rundt.
Skal min hjemmeside have et cookiebanner, hvis den kun sætter WordPress’ egne cookies?
WordPress’ login- og kommentarcookies er teknisk nødvendige og kræver ikke samtykke. Har du ingen statistik, ingen indlejrede videoer og ingen markedsføringsværktøjer, kan du i praksis nøjes med at oplyse om cookies i privatlivspolitikken. Så snart du tilføjer et analyseværktøj, en video fra en ekstern tjeneste eller en chat, skal banneret op – se guiden om cookiebanner regler.
Hvem tilbyder WordPress hosting, hvor cookies og cache er sat rigtigt op?
Hos Hostious kører WordPress og WooCommerce på LiteSpeed-servere, hvor login- og kurv-cookies automatisk sender den besøgende uden om cachen, mens alle andre får siden fra cache. WordPress hosting koster fra 39 kr./md. ekskl. moms og WooCommerce hosting fra 59 kr./md. – begge med gratis SSL, daglig backup, gratis flytning og dansk support døgnet rundt.
Udgivet 20. oktober 2026Opdateret 20. oktober 2026