
Kort svar: SSL/TLS er krypteringen bag hængelåsen og https://. Den sikrer, at data mellem besøgende og dit site hverken kan aflæses eller ændres undervejs, og at besøgende taler med dit site og ikke en efterligning. Nutidens protokol hedder TLS; „SSL“ hænger ved som hverdagsnavn. Beviset er certifikatet, som kan udstedes gratis (typisk af Let’s Encrypt) og skal fornyes automatisk – det vigtige er derfor, at fornyelsen og omdirigeringen fra http til https kører fejlfrit.
Fagligt gennemgået: 2. oktober 2026
Kontrolgrundlag: Protokolversioner, certifikattyper og levetider følger de aktuelle regler fra CA/Browser Forum og Let’s Encrypts offentliggjorte planer pr. 16. oktober 2026. Hostious’ priser og egenskaber er aflæst på pengesiderne samme dag.
Hvad er SSL? Det korte svar er: den kryptering, der gør http til https. Det lange svar handler om et certifikat, en håndtryksprocedure mellem browser og server og en fornyelse, der skal køre af sig selv. Du får alle tre dele her.
Hængelåsen i adresselinjen er blevet så almindelig, at de fleste først lægger mærke til den, når den mangler. Her får du forklaret, hvad krypteringen faktisk gør, hvordan certifikatet virker, og hvordan du selv kontrollerer, at alt er i orden.
Hvad krypteringen gør
TLS løser tre problemer på én gang:
- Fortrolighed: kodeord, betalingsdata og beskeder kan ikke læses af andre på netværket – caféens wi-fi inklusive.
- Integritet: indholdet kan ikke ændres undervejs, fx ved at nogen indsætter reklamer eller skadelig kode.
- Identitet: certifikatet beviser, at serveren faktisk repræsenterer dit domæne.
Uden https viser browsere „Ikke sikker“, formularer advarer, og både søgemaskiner og betalingsløsninger forventer kryptering. https er i praksis adgangsbilletten til at drive noget seriøst på nettet.
Hvad er et SSL-certifikat, og hvad står der i det?
Certifikatet er en lille fil på serveren, som browseren henter, før den sender noget som helst. Det indeholder ikke selve krypteringen – det indeholder beviset for, hvem serveren er, og den offentlige nøgle, krypteringen bygges op omkring.
| Felt | Hvad det betyder | Hvad du skal holde øje med |
|---|---|---|
| Udstedt til (Common Name / SAN) | De domænenavne, certifikatet gælder for | Skal indeholde præcis det navn, der står i adresselinjen – med og uden www |
| Udsteder | Certifikatmyndigheden, der har kontrolleret domænet | Skal være en myndighed, browserne stoler på – ellers rød advarsel |
| Gyldig fra / til | Levetiden | Udløbsdatoen er den hyppigste årsag til fejl – fornyelsen skal være automatisk |
| Offentlig nøgle | Den halvdel af nøgleparret, alle må se | Den private halvdel ligger kun på serveren og forlader den aldrig |
| Signatur | Udstederens underskrift på hele certifikatet | Beviser, at indholdet ikke er ændret, siden det blev udstedt |
| Kæde | Mellemcertifikaterne op til rodcertifikatet | Mangler et led, virker sitet i nogle browsere og fejler i andre |
To misforståelser går igen. Den første: at hver hjemmeside skal have sin egen IP-adresse for at have sit eget certifikat. Det var sandt engang; i dag fortæller browseren serveren, hvilket domæne den vil tale med (SNI), så hundredvis af sites kan dele én adresse med hvert sit certifikat – se hvad er en IP-adresse. Den anden: at hængelåsen betyder, at sitet er sikkert at handle på. Den betyder kun, at forbindelsen er krypteret, og at serveren er den, domænet peger på. En svindelside kan have et helt gyldigt certifikat.
Sådan foregår et TLS-handshake
Hver gang browseren åbner en ny forbindelse til dit site, sker der et håndtryk, før den første side hentes. Det tager under et sekund, og du ser det aldrig – medmindre det fejler.
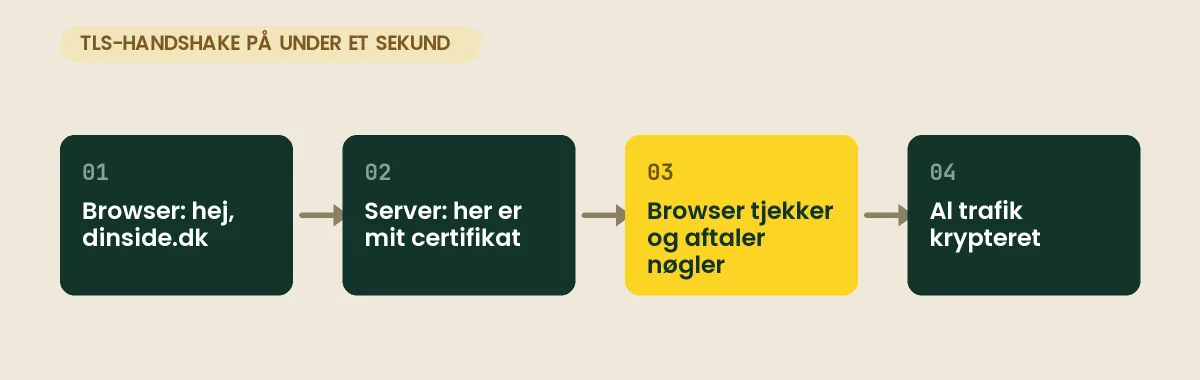
- Browseren siger hej, nævner domænet og de krypteringsmetoder, den kan.
- Serveren svarer med sit certifikat og vælger en metode, begge kan.
- Browseren kontrollerer certifikatet: navn, udløb, udsteder og kæde. Er alt i orden, aftaler de to parter en sessionsnøgle, som ingen tredjepart kan regne ud, selv om de har lyttet med.
- Resten af samtalen – sider, formularer, betalinger – krypteres med den nøgle.
Fejler trin 3, får den besøgende advarslen „Din forbindelse er ikke privat“. Hvad de enkelte fejlkoder betyder, står i din forbindelse er ikke privat. Med TLS 1.3 er håndtrykket skåret ned til én tur frem og tilbage, og genbesøg kan springe det meste over – det er en af grundene til, at https i dag er hurtigere end gammel http.
SSL eller TLS – og hvilke versioner gælder?
SSL var navnet på de første versioner af protokollen fra 1990’erne. Alle SSL-versioner er for længst udfaset som usikre, og efterfølgeren hedder TLS. Når hostingfirmaer og browsere skriver „SSL-certifikat“, mener de i dag et certifikat, der bruges med TLS.
Moderne servere bør tilbyde TLS 1.2 og TLS 1.3. TLS 1.0 og 1.1 er udfaset og afvises af de store browsere. TLS 1.3 er både sikrere og hurtigere, fordi forbindelsen sættes op med færre runder frem og tilbage mellem browser og server.
Certifikatet og fornyelsen

Certifikatet udstedes af en certifikatmyndighed, når du har bevist, at du kontrollerer domænet. Med Let’s Encrypt sker det automatisk og gratis.
Certifikaterne er med vilje kortlivede, så automatisk fornyelse er en forudsætning, ikke en luksus. Det er her, tingene går galt i praksis: fornyelsen fejler stille – typisk fordi DNS er flyttet, valideringsstien blokeres, eller domænet er udløbet – og nogle uger senere møder kunderne en rød advarselsside.
Kører sitet bag en proxy som Cloudflare, findes der desuden to certifikater: ét på kanten og ét på din server. Begge skal være i orden, og Cloudflares SSL-tilstand afgør, om forbindelsen til din server faktisk er krypteret – se SSL-tilstande i Cloudflare.
Hvad betyder det for dit site?
Tre tjek dækker hverdagen:
- Certifikatet fornys automatisk. På WordPress hosting hos Hostious følger gratis SSL fra Let’s Encrypt med.
- Al trafik omdirigeres fra http til https med én 301-omdirigering – ikke en kæde af flere.
- WordPress kender selv sin https-adresse, så du undgår mixed content, hvor billeder hentes over http, og hængelåsen forsvinder.
Går det galt alligevel, viser guiden til udløbne certifikater vejen tilbage. Hele emnefeltet – fra DNS til certifikatfælder bag Cloudflare – er samlet i hubben om domæner, DNS og SSL.
Sådan skifter du WordPress fra http til https
Har du et ældre site, der stadig kører på http, er skiftet overskueligt, når du tager det i den rigtige rækkefølge:
- Tag en backup af filer og database.
- Sørg for, at certifikatet er udstedt og virker, ved at åbne
https://dinside.dkdirekte. - Ret „WordPress-adresse“ og „Webstedsadresse“ under Indstillinger → Generelt til https.
- Erstat gamle http-adresser i databasen, fx med WP-CLI:
wp search-replace 'http://dinside.dk' 'https://dinside.dk' --dry-run– og kør kommandoen uden--dry-run, når resultatet ser rigtigt ud. - Opsæt en permanent 301-omdirigering fra http til https på serveren eller i hostingens kontrolpanel.
- Tøm alle cachelag, og test forsiden, en underside og checkout i et privat vindue.
Når alt kører stabilt, kan du overveje HSTS: en header, der fortæller browseren, at sitet kun må åbnes over https i en given periode. Det lukker det korte øjeblik, hvor en besøgende ellers rammer http først. Start med en kort levetid, for HSTS kan ikke fortrydes hos besøgende, der allerede har modtaget headeren. Se guiden til sikkerhedsheadere.
Sådan tjekker du certifikatet selv
Klik på ikonet til venstre for adressen i browseren, og åbn oplysningerne om forbindelsen og certifikatet. Der står, hvem certifikatet er udstedt til (skal være dit domæne, gerne med både dinside.dk og www.dinside.dk), hvem der har udstedt det, og hvornår det udløber.
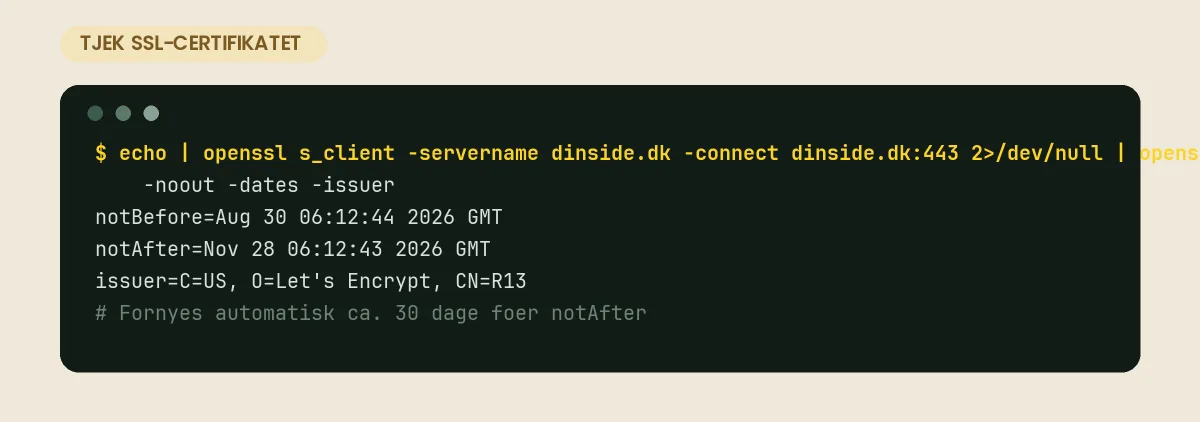
Vil du se det samme uden browser – fx fra et script, der kan advare dig – så gør openssl det på én linje:
echo | openssl s_client -connect dinside.dk:443 -servername dinside.dk 2>/dev/null | openssl x509 -noout -dates -issuerKommandoen viser gyldighedsperioden for det certifikat, verden faktisk får fra din server. Med -text i stedet for -dates -issuer får du alle felter, inklusive de domænenavne, certifikatet dækker.
To ting, folk ofte overser: udstedt til skal matche adressen i adresselinjen præcist – et certifikat til dinside.dk dækker ikke automatisk shop.dinside.dk – og kæden skal være komplet. Mangler mellemcertifikatet, kan sitet virke i én browser, der selv henter det manglende led, men fejle i ældre enheder, apps og nogle mailprogrammer. Testen på SSL Labs viser kæden og giver en karakter; A eller A+ er målet, og alt under B bør undersøges.
DV, OV, EV og wildcard – hvad skal du vælge?
Krypteringen er den samme i alle typer. Forskellen er, hvor grundigt udstederen har tjekket, hvem du er:
| Type | Hvad der kontrolleres | Typisk brug |
|---|---|---|
| DV (domain validated) | Kun kontrol over domænet, automatisk | Langt de fleste hjemmesider og webshops |
| OV (organization validated) | Domæne plus manuel kontrol af virksomheden | Organisationer med krav om det |
| EV (extended validation) | Udvidet manuel kontrol af virksomheden | Banker og myndigheder med krav om det |
| Wildcard | Dækker alle underdomæner (*.dinside.dk) | Sites med mange underdomæner |
DV er det, Let’s Encrypt udsteder, og det er rigeligt til langt de fleste. OV og EV gav tidligere en grøn bjælke i browseren, men den er fjernet, og i dag ser besøgende ingen forskel. Wildcard kan også fås gratis, men kræver DNS-baseret validering, så hosten eller DNS-udbyderen skal kunne sætte TXT-poster automatisk.
Kortere levetid for certifikater
Certifikaternes levetid bliver kortere. Pr. oktober 2026 udsteder Let’s Encrypt som standard certifikater, der gælder 90 dage, og 45-dages certifikater kan vælges til. Let’s Encrypt har annonceret, at standarden går til 64 dage i februar 2027 og 45 dage i februar 2028. Samtidig har CA/Browser Forum, der fastsætter branchens regler, sænket den maksimale levetid for alle offentlige certifikater til 200 dage fra marts 2026 med yderligere nedsættelser de kommende år.
Det gør manuel fornyelse urealistisk – og betyder, at valget af host i praksis også er et valg af, hvem der passer fornyelsen. Din opgave er at holde DNS korrekt, så valideringen kan gennemføres, og at reagere, hvis du modtager en advarsel om et certifikat, der snart udløber. Se også overvågning af certifikater og domæner.
Vil du slippe for at tænke på certifikater? På WordPress hosting hos Hostious udstedes og fornyes SSL automatisk på alle planer fra 39 kr./md. ekskl. moms, og https er sat op fra start. Driver du webshop, får du det samme på WooCommerce hosting – kassen kræver https, og betalingsløsningerne forventer det. Flytter du fra en anden udbyder, er migreringen gratis, og certifikatet udstedes, så snart domænet peger på os.
Læs også
- Ordbog: Hosting-ordbogen
- Hub: Domæner, DNS og SSL
- SSL-certifikatet er udløbet – hvorfor fornyelsen fejlede
- Mixed content efter SSL – når hængelåsen ikke bliver hel
- „Din forbindelse er ikke privat“ – hvad advarslen betyder
- SSL certifikat til virksomhedssider: typer, implementering og drift
- Hvad er en IP-adresse? IPv4, IPv6, offentlig og privat forklaret
- Ikke sikker hjemmeside: hvorfor browseren advarer, og sådan fjerner du mærkatet i WordPress
- WordPress hosting hos Hostious – gratis SSL fra Let’s Encrypt, LiteSpeed og dansk support døgnet rundt
Ofte stillede spørgsmål om SSL/TLS
Er et gratis Let’s Encrypt-certifikat lige så sikkert som et betalt?
Ja. Krypteringen er nøjagtig lige stærk. Betalte OV- og EV-certifikater tilføjer en manuel kontrol af virksomheden, men browsere viser ikke længere nogen forskel, så for de fleste hjemmesider og webshops er DV fra Let’s Encrypt det rigtige valg.
Gør https mit site langsommere?
Ikke mærkbart. Moderne TLS er hurtigt, og https er en forudsætning for HTTP/2 og HTTP/3 i browserne, som gør sitet hurtigere end gammel http. Hastighedsargumentet peger i dag den modsatte vej.
Hvorfor siger browseren „ikke sikker“, når jeg har et certifikat?
Oftest skyldes det mixed content: siden hentes over https, men enkelte billeder eller scripts hentes stadig over http. Ret webadresserne i indholdet fra http:// til https://, så vender hængelåsen tilbage.
Dækker certifikatet også mine underdomæner?
Kun de navne, der står i det. Et almindeligt certifikat udstedes typisk til dinside.dk og www.dinside.dk; shop.dinside.dk skal have sit eget – eller du bruger et wildcard-certifikat, der dækker alle underdomæner.
Hvor længe gælder et SSL-certifikat?
Pr. oktober 2026 gælder et Let’s Encrypt-certifikat som standard 90 dage, og levetiden bliver gradvist kortere i de kommende år. Derfor skal fornyelsen være automatisk, så du kun skal sørge for, at domænets DNS peger rigtigt.
Hvad er forskellen på SSL og TLS?
TLS er efterfølgeren til SSL og den protokol, alle moderne browsere og servere bruger. SSL-versionerne er udfaset som usikre. Når nogen siger „SSL-certifikat“ eller „SSL-hosting“, mener de i praksis TLS – navnet hænger ved, fordi det kom først. Du skal sikre dig, at serveren tilbyder TLS 1.2 og 1.3 og har slået de gamle versioner fra.
Hvem tilbyder hosting med gratis SSL, der fornyes automatisk?
Hostious udsteder og fornyer certifikater automatisk på alle WordPress- og WooCommerce-planer fra 39 kr./md. ekskl. moms, med LiteSpeed, daglig backup og dansk support døgnet rundt. Du skal kun sørge for, at domænets DNS peger på os – resten, inklusive omdirigeringen fra http til https, er sat op fra start. Flytningen fra din nuværende udbyder er gratis.
Udgivet 31. august 2026Opdateret 16. oktober 2026Fagligt gennemgået 2. oktober 2026