
Kort svar: CLOUD Act er en amerikansk lov fra 2018, der gør det muligt for amerikanske myndigheder – med en retslig kendelse i en konkret efterforskning – at kræve data udleveret fra udbydere under amerikansk jurisdiktion, også når dataene fysisk ligger på servere i EU. Derfor er „serverne står i Europa“ ikke et fuldstændigt svar, når leverandøren eller dens moderselskab er amerikansk. For en typisk dansk SMV er den praktiske risiko lille, men princippet er reelt, og derfor hører ejerskab og jurisdiktion med i leverandørvurderingen – især for følsomme data og offentlige kunder.
Fagligt gennemgået: 2. oktober 2026
Kontrolgrundlag: Hostious’ priser og egenskaber er aflæst på /webhotel/, /mail-hosting/ og /cloud-hosting/ 2. november 2026. Lovens indhold er ikke ændret i denne opdatering; status for retssagen om EU-USA-dataaftalen står som ved den faglige gennemgang.
Cloud Act – eller CLOUD Act, som loven selv staver det – citeres oftere, end den forstås. Den bruges både som skræmmebillede og bagatelliseres som paranoia; virkeligheden er mere nøgtern.
Her er, hvad loven faktisk siger, hvor den kommer fra, hvordan den spiller sammen med GDPR og EU-USA-aftalen, hvilke af dine systemer den typisk rører – og hvordan du vægter den i dine leverandørvalg uden hverken panik eller naivitet.
Vigtigt: Guiden er en forenklet fremstilling, ikke juridisk rådgivning. Samspillet mellem CLOUD Act, GDPR og overførselsaftaler er juridisk omstridt terræn. Få konkret rådgivning, hvis du behandler følsomme data eller arbejder for offentlige kunder.

Baggrunden: Microsoft-sagen
CLOUD Act blev vedtaget i marts 2018 som svar på en konkret strid. Amerikanske myndigheder havde med en kendelse krævet, at Microsoft udleverede e-mails, der lå på en server i Irland. Microsoft mente, at amerikansk lov ikke rakte til data uden for USA, og sagen nåede den amerikanske højesteret.
Inden retten nåede at afgøre den, vedtog Kongressen CLOUD Act, som afklarede spørgsmålet, og sagen blev derefter lukket. Det er nyttigt at kende baggrunden, fordi den viser, hvad loven handler om: ikke masseovervågning, men om en udbyder kan pålægges at udlevere data i en konkret straffesag, selv om dataene ligger i et andet land.
Hvad loven faktisk siger
CLOUD Act („Clarifying Lawful Overseas Use of Data“) fastslår, at amerikanske udbydere med en gyldig amerikansk kendelse kan pålægges at udlevere data, de har i deres besiddelse eller kontrol – uanset hvor i verden serverne står.
- Der kræves en konkret efterforskning og en retslig kendelse eller tilsvarende pålæg.
- Udbydere kan i visse tilfælde gøre indsigelse, bl.a. hvis udlevering vil være i konflikt med et andet lands lov.
- Loven gør det også muligt for USA at indgå aftaler med andre lande om gensidig adgang til elektroniske beviser. Sådanne aftaler er indgået med fx Storbritannien og Australien.
Det flytter det afgørende spørgsmål fra „hvor står serveren?“ til „hvem kontrollerer udbyderen?“ – og det er pointen, du skal tage med.
Hvem er omfattet?
Amerikanske selskaber og deres datterselskaber, herunder de europæiske datterselskaber af amerikanske cloud- og softwarevirksomheder. Afgørende er, om udbyderen har dataene i sin besiddelse eller kontrol og er under amerikansk jurisdiktion.
En europæisk udbyder kan også blive berørt indirekte, hvis dens underleverandører er amerikanske – endnu en grund til at læse subprocessor-listen. Og selskaber uden amerikansk moderselskab kan i nogle tilfælde være omfattet, hvis de har tilstrækkelig tilknytning til USA, fx forretning eller tilstedeværelse dér. Det er derfor, ejerskab, drift og underleverandører skal vurderes samlet – det er den strukturelle forskel, som guiden om dansk og amerikansk hosting handler om.
Konflikten med GDPR
GDPR artikel 48 fastslår, at en afgørelse fra en domstol eller myndighed i et tredjeland, der kræver overførsel af persondata, som udgangspunkt kun kan anerkendes, hvis den bygger på en international aftale, fx en retshjælpsaftale. En amerikansk kendelse kan derfor sætte en udbyder i en juridisk klemme mellem to regelsæt.
Det er den principielle konflikt bag Schrems-sagerne og de skiftende EU-USA-aftaler. Aftaler kan afbøde, men den underliggende spænding består, så længe lovene peger hver sin vej.
Ændrer EU-USA-dataaftalen noget?
EU-Kommissionen vedtog i juli 2023 Data Privacy Framework (DPF), som gør det muligt at overføre persondata til certificerede amerikanske virksomheder. Retten, som er underretten ved EU-Domstolen, afviste 3. september 2025 et søgsmål mod aftalen, og afgørelsen blev anket i oktober 2025 (pr. oktober 2026).
DPF handler om lovlige kommercielle overførsler – ikke om CLOUD Act. Aftalen fjerner ikke amerikanske myndigheders mulighed for at kræve data udleveret af en udbyder under amerikansk jurisdiktion. For dig som kunde er læren enkel: Overførselsgrundlag og certificeringer er vigtige, men jurisdiktion er strukturel og ændrer sig ikke med næste aftale.
Den reelle risiko for en dansk SMV
Sandsynligheden for, at netop dine kundedata udleveres under CLOUD Act, er meget lille – loven bruges i konkrete efterforskninger, ikke til brede træk. Den praktiske betydning ligger andre steder:
- Dokumentation: Tilsyn og større kunder spørger til jurisdiktion, og „det har vi taget stilling til“ skal kunne dokumenteres.
- Offentlige og følsomme opgaver: Her vægtes suverænitet højt, jf. udbudsguiden.
- Tillid: For nogle kundegrupper er en europæisk leverandørkæde et reelt argument.
Vurdér efter dine data og dine kunder – ikke efter overskrifter.
Fra kendelse til udlevering: sådan virker loven i praksis
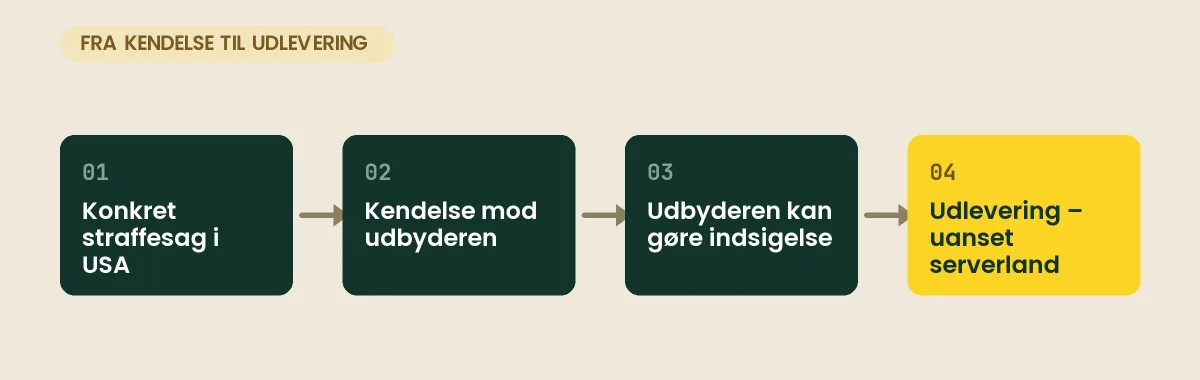
De fire trin forklarer, hvorfor loven hverken er masseovervågning eller ligegyldig. Der skal være en konkret sag, en kendelse og en udbyder under amerikansk jurisdiktion – men når de tre ting er på plads, er “serveren står i EU” ikke et argument, udbyderen kan bruge. Indsigelsen i trin 3 er reel, men den er udbyderens, ikke din: Du får som kunde normalt ikke besked, før udleveringen er sket, hvis du overhovedet får den.
Det hjælper at holde tre ting ude fra hinanden, fordi de ofte blandes sammen i debatten:
| Begreb | Hvad det er | Hvad det ikke er |
|---|---|---|
| CLOUD Act (2018) | Amerikansk retshåndhævelse: udlevering i konkrete straffesager efter kendelse | Ikke efterretningsovervågning og ikke et forbud mod amerikanske tjenester |
| FISA 702 | Amerikansk efterretningslov om indsamling af kommunikation fra ikke-amerikanere via amerikanske udbydere | Ikke det, CLOUD Act handler om – men det er FISA 702, Schrems II-dommen især kritiserede |
| GDPR artikel 48 | EU-reglen om, at et tredjelands afgørelse som udgangspunkt kræver en international aftale for at kunne anerkendes | Ikke en regel, der i sig selv stopper en amerikansk kendelse mod en amerikansk udbyder |
Hvad du konkret gør
CLOUD Act er ikke et problem, du løser – det er en præmis, du indretter dig efter. Den praktiske udgave:
- Kortlæg: Brug kortlægningen af din leverandørkæde, og notér for hvert system, om leverandøren eller dens moderselskab er under amerikansk jurisdiktion.
- Vægt efter datatype: Kundedata, mails og dokumenter vægter højest; anonym statistik lavest.
- Vælg vej for de følsomme systemer: Acceptér bevidst og dokumentér hvorfor, kryptér så leverandøren ikke kan læse dataene, eller flyt til et europæisk alternativ efter planen for digital suverænitet.
- Spørg leverandørerne: Hvem ejer selskabet, hvem driver datacentret, og hvilke underleverandører indgår? Brug de 10 spørgsmål om dataplacering.
Hjemmesiden og mailen er ofte de nemme første træk. Resten må gerne tage måneder – suverænitet er en retning, ikke et sprint.
Hvilke af dine systemer rører CLOUD Act? Typisk jurisdiktion pr. system
Kortlægningen bliver konkret, når du går systemerne igennem ét ad gangen. Tabellen viser, hvor en typisk dansk SMV står i dag, og hvad det nemme europæiske træk er for hvert system:
| System | Typisk leverandør i dag | Jurisdiktion i praksis | Det nemme europæiske træk |
|---|---|---|---|
| Hjemmeside og webshop | Dansk eller europæisk udbyder – eller amerikansk platform | Afhænger af udbyderens ejerskab og underleverandører | Webhotel hos et dansk selskab med servere i Europa |
| Firmamail | Ofte en amerikansk kontorpakke | Amerikansk | Se, hvad du skal se efter hos en europæisk mailudbyder |
| Backup af hjemmeside og mail | Følger som regel hostingen – men ikke altid | Som hostingen, medmindre backuppen ligger et tredje sted | Spørg, hvor kopierne ligger – se backup og GDPR |
| Webanalyse | Amerikansk gratisværktøj | Amerikansk | Matomo på eget webhotel eller et europæisk alternativ |
| Nyhedsbrev | Amerikansk platform | Amerikansk | Alternativer med data i EU, se nyhedsbrev og GDPR |
| CDN og DNS-proxy | Amerikansk netværk | Amerikansk – men ofte kun transit af offentligt indhold | Vurdér, hvad der passerer igennem; se Cloudflare og GDPR |
| Regnskab, CRM og økonomi | Blandet – flere danske systemer | Tjek moderselskab og subprocessorer | Læs listen over subprocessorer og GDPR, før du skifter |
To pointer fra tabellen: Hjemmeside og mail er de systemer, hvor et europæisk valg er billigst og hurtigst at gøre – og det er samtidig dér, kundedata og korrespondance ligger. Webanalyse og CDN er de systemer, hvor risikoen oftest overvurderes, fordi der sjældent passerer persondata igennem, som ikke allerede er offentlige. Brug tiden dér, hvor dataene er følsomme.
Vil du have hjemmeside og mail hos et dansk selskab med servere i Europa? Hostious er et dansk selskab, og webhotel fås fra 39 kr./md. ekskl. moms med daglig backup og gratis SSL, email hosting fra 29 kr./md. ekskl. moms med ubegrænset antal postkasser. Begge dele flyttes gratis. Har du særlige krav til placering og drift, beskriver vi geografi, underleverandører og compliance i løsningsforslaget til cloud hosting eller VPS hosting.
Kryptering: det stærkeste tekniske værn
Kryptering beskytter kun mod udlevering, hvis det er dig – ikke leverandøren – der har nøglerne. Data, leverandøren ikke kan læse, kan den heller ikke udlevere i læsbar form.
Det kræver typisk klientsidekryptering eller en løsning, hvor nøglerne opbevares hos dig eller en tredjepart uden for leverandørens kontrol. Standardkryptering „at rest“, som leverandøren selv administrerer, beskytter mod tyveri af diske – ikke mod et krav rettet mod leverandøren.
Bevar proportionerne: Pointen er, at spørgsmålet nu stilles af kunder, udbud og tilsyn, og at „det har vi taget stilling til, se her“ er et langt bedre svar end „det håber vi ikke sker“. Stillingtagen, ikke frygt, er hele øvelsen.
Læs også
- Hub: Datasuverænitet: dine data i Danmark og EU
- Schrems-dommene kort fortalt
- EU-USA-dataaftalen (DPF)
- Dansk eller amerikansk hosting
- Kortlæg din leverandørkæde
- Webhotel hos Hostious – dansk virksomhed med servere i Europa og dansk support døgnet rundt
- Serverhosting og dedikeret server hos Hostious – med tydeligt driftsansvar
Ofte stillede spørgsmål om CLOUD Act
Gælder CLOUD Act også data på EU-servere?
Ja. Når udbyderen er under amerikansk jurisdiktion, kan et krav omfatte data i udbyderens besiddelse eller kontrol uanset serverplacering. Derfor tæller ejerskab lige så meget som geografi.
Betyder det, at amerikanske tjenester er ulovlige?
Nej. Med et gyldigt overførselsgrundlag kan de bruges lovligt. Men jurisdiktionen er et risiko- og tillidsparameter, du bør vægte bevidst, især for følsomme data.
Beskytter kryptering mod udlevering?
Kryptering, hvor kun du har nøglen, gør udleverede data ulæselige og er det stærkeste tekniske værn. Kryptering, som leverandøren selv kan låse op, beskytter ikke mod krav rettet mod leverandøren.
Løser EU-USA-dataaftalen problemet med CLOUD Act?
Nej. Data Privacy Framework giver et grundlag for kommercielle overførsler til certificerede amerikanske virksomheder, men ændrer ikke amerikanske myndigheders mulighed for at kræve data udleveret efter CLOUD Act.
Hvad er forskellen på CLOUD Act og FISA 702?
CLOUD Act er en retshåndhævelseslov: amerikanske myndigheder kan med en kendelse i en konkret straffesag kræve data udleveret fra en udbyder under amerikansk jurisdiktion. FISA 702 er en efterretningslov, der giver amerikanske efterretningstjenester adgang til at indsamle kommunikation fra personer uden for USA via amerikanske udbydere. Det var især FISA 702, EU-Domstolen hæftede sig ved i Schrems II. Begge love peger på det samme spørgsmål: hvem kontrollerer udbyderen?
Er en dansk hostingudbyder omfattet af CLOUD Act?
Ikke i udgangspunktet. Loven rammer udbydere under amerikansk jurisdiktion, typisk amerikanske selskaber og deres datterselskaber. En dansk udbyder kan dog blive berørt indirekte, hvis den bruger amerikanske underleverandører til fx datacenter, backup eller mail. Spørg derfor altid til ejerskab, datacenter og subprocessorer – ikke kun til serverens adresse.
Udgivet 2. september 2026Opdateret 15. november 2026Fagligt gennemgået 2. oktober 2026