
Kort svar: GDPR stiller ikke krav om, at serveren står i Danmark. Kravene er, at persondata behandles sikkert, at data bliver i EU/EØS eller overføres på et gyldigt grundlag, at du har en databehandleraftale med din hostingudbyder, og at backup, adgangsstyring og sletning virker i praksis. Hosting løser infrastrukturen – formularer, cookies, plugins og brugerroller er stadig dit ansvar.
Fagligt gennemgået: 2. oktober 2026
Kontrolgrundlag: Henvisningerne til GDPR (artikel 28, 30, 32, 33 og 34 samt kapitel V) er kontrolleret mod forordningens tekst 17. oktober 2026. Hostious’ priser og egenskaber er aflæst på pengesiderne samme dag. Teksten er vejledning, ikke juridisk rådgivning.
Når du vælger hosting til en WordPress-side eller WooCommerce-shop med personoplysninger, er det ikke nok, at serveren er hurtig. Du skal også kunne dokumentere, hvor data ligger, hvem der behandler dem, og hvordan de beskyttes. Det gælder backup, sikker dataoverførsel, beskyttelse mod angreb og hurtig hjælp, når noget skal afklares.
“GDPR hosting i Danmark” bliver ofte brugt som et salgsord. I denne guide får du det, der faktisk står i forordningen om hosting, hvad du skal kræve af din udbyder – og hvad du selv har ansvar for, uanset hvor siden ligger.
Hvad kræver GDPR egentlig af din hosting?
GDPR nævner ikke webhoteller direkte, men flere artikler rammer hostingen meget konkret. Din hostingudbyder opbevarer og behandler persondata på dine vegne, og det gør udbyderen til databehandler, mens du er dataansvarlig.
Det betyder i praksis:
- Databehandleraftale (artikel 28): Der skal være en skriftlig aftale, der beskriver, hvad udbyderen må gøre med data, hvilke sikkerhedsforanstaltninger der gælder, og hvilke underdatabehandlere der bruges.
- Passende sikkerhed (artikel 32): Data skal beskyttes med tiltag, der passer til risikoen – fx kryptering i transit, adgangsstyring, backup og evnen til at gendanne data i tide.
- Brud på persondatasikkerheden (artikel 33): Et brud skal som udgangspunkt anmeldes til Datatilsynet inden for 72 timer. Udbyderen skal give dig besked uden unødig forsinkelse, hvis bruddet sker hos dem.
- Overførsler til tredjelande (kapitel V): Ligger data eller backups uden for EU/EØS, skal der være et gyldigt overførselsgrundlag, fx en afgørelse om tilstrækkeligt beskyttelsesniveau eller standardkontraktbestemmelser.
Ingen af kravene siger, at serveren skal stå i Danmark. EU/EØS er nok, så længe resten af kæden også er i orden.
Hvorfor persondata på hjemmesiden gør hostingen vigtig
Næsten alle virksomhedssider behandler persondata. Det er ikke kun webshops med ordrer og adresser. En kontaktformular, et nyhedsbrevsfelt, et login til kundeområdet eller en jobansøgning er nok til, at der ligger personoplysninger i databasen.
Hosting er relevant, fordi den bestemmer:
- hvor databasen og filerne fysisk står
- hvor backups bliver opbevaret, og hvor længe
- hvem hos udbyderen der har teknisk adgang
- hvilke logfiler der gemmes, fx IP-adresser i adgangslogs
- hvor hurtigt du kan gendanne data efter et angreb eller en fejl
Det er især vigtigt, hvis din side håndterer kundeoplysninger, ordredata eller e-mailkommunikation, hvor stabil drift og sikker behandling ikke må blive et svagt led.
Databehandleraftale og underdatabehandlere
Databehandleraftalen er det dokument, Datatilsynet typisk spørger efter først. Den skal ligge klar, før du lægger persondata hos en udbyder – ikke når et tilsyn eller en kunde beder om den. Læs mere om, hvad den skal indeholde, i guiden til databehandleraftale med dit hostingfirma.
Kig især efter listen over underdatabehandlere. Det er de leverandører, din host selv bruger – fx datacenter, backup-lager, e-mailtjenester eller supportsystemer. Hvis en af dem ligger uden for EU, gælder reglerne om tredjelandsoverførsler også for dig. Se, hvordan du læser listen, i guiden om subprocessorer.
Backup, logning og sletning er en del af GDPR
Backup er både et sikkerhedskrav og en GDPR-udfordring. Du skal kunne gendanne data efter et uheld, men backups indeholder også persondata og skal derfor beskyttes og have en udløbsdato.
- Placering: Backups skal ligge samme sted som de øvrige data eller på et gyldigt overførselsgrundlag. Læs mere om backup-geografi.
- Opbevaringstid: En fast rotation sikrer, at slettede kundedata også forsvinder fra backuppen efter en periode.
- Test: En backup, der aldrig er gendannet, er ikke dokumentation for, at du kan gendanne data.
- Logning: Adgangs- og fejllogs indeholder typisk IP-adresser. De er nyttige til fejlsøgning og sikkerhed, men bør ikke gemmes længere end nødvendigt.
Sletning er den del, der oftest bliver glemt. Gamle ordrer, formularindsendelser og inaktive brugerkonti bør ryddes op efter en fast politik. Jo færre data der ligger, jo mindre kan der lække.
Sådan dokumenterer du hostingen i din fortegnelse
GDPR kræver, at du fører en fortegnelse over dine behandlingsaktiviteter (artikel 30), og hostingen er en af de linjer, Datatilsynet kigger efter. Du behøver ikke et system til det – et regneark er nok – men linjen skal kunne svare på fem spørgsmål.
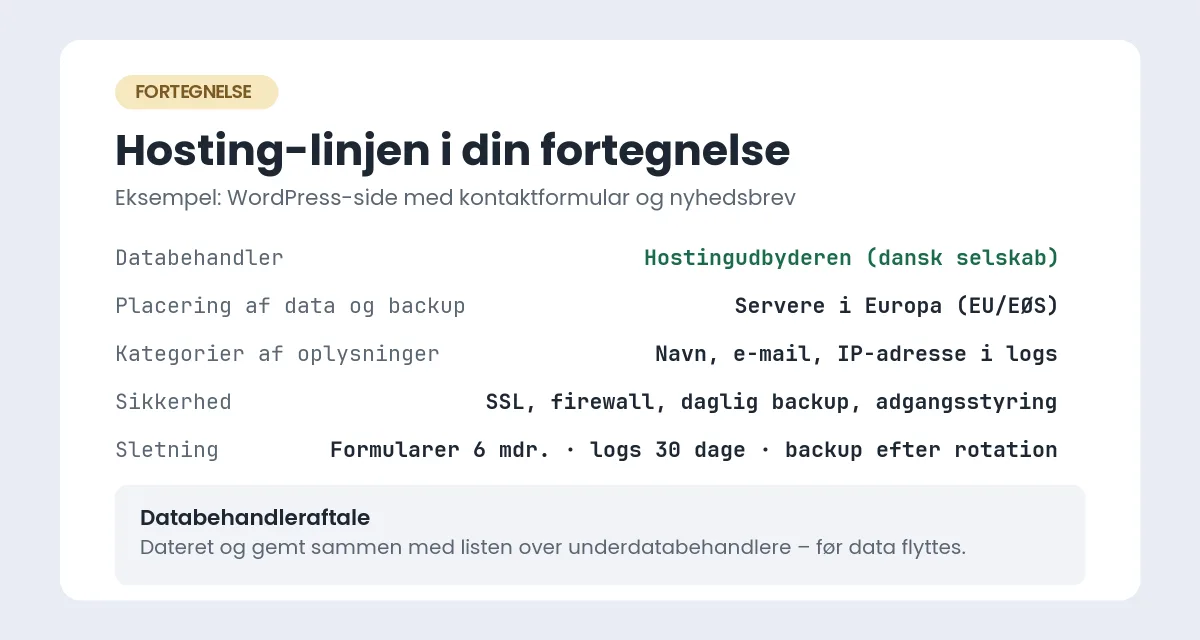
| Felt i fortegnelsen | Det skal stå | Hvor du finder det |
|---|---|---|
| Databehandler | Hostingudbyderens navn, CVR og adresse | Databehandleraftalen |
| Placering | Land eller region for servere og backup, fx “servere i Europa (EU/EØS)” | Aftalen eller udbyderens dokumentation |
| Kategorier af oplysninger | Det, din side rent faktisk gemmer: navn, e-mail, telefonnummer, ordrer, IP-adresser i logs | Din egen gennemgang af formularer, shop og plugins |
| Sikkerhedsforanstaltninger | SSL, firewall, daglig backup, adgangsstyring, totrinslogin | Udbyderens dokumentation og dine egne indstillinger |
| Sletteperioder | Hvor længe formularindsendelser, ordrer, logs og backups gemmes | Din egen slettepolitik og udbyderens backuprotation |
Skriv datoen på databehandleraftalen i samme linje, og gem listen over underdatabehandlere sammen med den. Så har du svaret klar, når en kunde, en revisor eller tilsynet spørger – og du opdager selv, hvis et felt står tomt. Det tomme felt er oftest sletteperioden.
Har du både hjemmeside og mail hos samme udbyder, får mailen sin egen linje: postkasser indeholder flere personoplysninger end de fleste hjemmesider. Hos Hostious ligger mail hosting på servere i Europa med spam- og virusfilter og backup fra 29 kr./md. ekskl. moms, så placeringen er den samme for begge linjer.
Det løser hostingen – og det gør den ikke
En god hostingløsning gør infrastrukturen mere sikker og driften mere robust. Men du har fortsat ansvar for blandt andet indholdet på siden, brugerrettigheder, formularopsætning, cookies, slettepolitik og de plugins eller integrationer, du selv vælger at bruge.
| Område | Hostingudbyderen | Dig som sideejer |
|---|---|---|
| Serverdrift og opdatering af serversoftware | Ja | Nej |
| Placering af servere og backups | Ja | Vælger udbyderen |
| Databehandleraftale | Stiller den til rådighed | Indgår og opbevarer den |
| WordPress, plugins og tema opdateret | Afhænger af aftalen | Ja |
| Formularer, cookies og samtykke | Nej | Ja |
| Brugerroller og adgangskoder | Nej | Ja |
| Sletning af gamle kundedata | Nej | Ja |
| Tredjepartsscripts og integrationer | Nej | Ja |
Især integrationer bliver overset. Nyhedsbrevsværktøjer, chat, analyse og fragtmoduler kan sende data ud af EU, selv om selve hostingen ligger i Europa. Kortlæg kæden med guiden hvor ligger dine data egentlig?
Skal hostingen være dansk for at være GDPR-korrekt?
Nej. GDPR gælder i hele EU/EØS, og en server i Tyskland eller Holland er lige så lovlig som en dansk. Det, der betyder noget, er, om udbyderen og dens underleverandører er underlagt lovgivning, der kan give myndigheder uden for EU adgang til data.
Her spiller ejerskab en rolle. En amerikansk ejet udbyder kan være omfattet af amerikansk lovgivning, selv om serveren står i Europa. Læs mere om Cloud Act og den reelle forskel på dansk eller amerikansk hosting.
En dansk udbyder har andre fordele: support på dansk, aftaler efter dansk ret og en kontakt, der kender danske krav til dokumentation. Det gør det lettere at få svar, når en kunde eller revisor spørger.
72 timer: sådan håndterer du et brud, der sker hos hostingen
Fristen på 72 timer løber fra det øjeblik, du bliver bekendt med bruddet – ikke fra det øjeblik, det skete. Derfor er udbyderens varsling det første led, og den skal stå i databehandleraftalen. Resten er din opgave.
- Notér tidspunktet, hvor udbyderen gav besked. Det er starten på de 72 timer.
- Afgræns, hvilke oplysninger der kan være berørt: kun logfiler, eller også databasen med kunder og ordrer? Bed udbyderen om det, de ved – og om det, de ikke ved endnu.
- Vurdér risikoen for de berørte. Er den lav, fx fordi data var krypterede eller kun omfattede offentligt tilgængelige oplysninger, skal bruddet dokumenteres internt, men ikke nødvendigvis anmeldes.
- Anmeld til Datatilsynet inden 72 timer, hvis risikoen ikke er lav. Du må anmelde i etaper, når du ikke har alle oplysninger endnu.
- Underret de berørte personer uden unødig forsinkelse, hvis risikoen er høj (artikel 34) – fx ved lækkede adgangskoder eller betalingsoplysninger.
- Skriv det hele ned: hvad der skete, hvad I gjorde, og hvad I ændrer. Dokumentationen skal kunne vises frem, også når bruddet ikke blev anmeldt.
Det, der afgør, om du når fristen, er sjældent juraen. Det er, om du kan få fat i en person hos udbyderen, der kan sige, hvilke data der lå på den berørte server. Spørg derfor på forhånd, hvordan udbyderen varsler, og om supporten svarer uden for kontortid.
Tjekliste: sådan vurderer du en GDPR-venlig hostingudbyder
- Kan du få en databehandleraftale, før du flytter data?
- Står der præcist, i hvilke lande servere og backups ligger?
- Er listen over underdatabehandlere tilgængelig, og får du besked ved ændringer?
- Er udbyderen ejet af et selskab uden for EU, som kan være omfattet af fremmed lovgivning?
- Får du gratis SSL, så data krypteres mellem besøgende og server?
- Tages der automatisk backup, og kan du selv gendanne?
- Hvordan og hvor hurtigt bliver du orienteret ved et sikkerhedsbrud?
- Kan du få hjælp på dansk, når noget skal dokumenteres eller afklares?
Har din virksomhed særlige indkøbskrav til dataplacering, underdatabehandlere eller dokumentation til intern compliance, bør det afklares tidligt i dialogen med udbyderen.
GDPR hosting hos Hostious
Hostious er en dansk virksomhed med dansk support døgnet rundt og servere i Europa. WordPress hosting og WooCommerce hosting kører på LiteSpeed og NVMe med daglig og manuel backup, selvbetjent gendannelse og gratis SSL fra Let’s Encrypt. Fra WP StartUp og Woo StartUp får du staging, så opdateringer kan testes uden at røre live-data.
Skal du flytte en eksisterende side, er migreringen gratis: vi kopierer, du tester, og DNS skiftes først, når du har godkendt. Databehandleraftalen og listen over underdatabehandlere får du, før data flyttes, så fortegnelsen kan udfyldes fra første dag.
Vil du have hosting, hvor placeringen, aftalen og backuppen er på plads fra start? Hostious er et dansk selskab med servere i Europa, daglig backup, gratis SSL og dansk support døgnet rundt. WordPress hosting fra 39 kr./md. ekskl. moms, WooCommerce hosting med egen database til ordrer og kundedata, og mail hosting fra 29 kr./md. – flytningen er gratis, og nye abonnementer har 30 dages tilfredshedsgaranti.
Læs også
- Hub: Datasuverænitet – alle guides om dataplacering og GDPR samlet ét sted
- Databehandleraftale med dit hostingfirma: det skal du tjekke
- Hvor ligger dine data egentlig? Kortlæg din leverandørkæde
- Kundedata i WooCommerce: sletning, indsigt og eksport efter GDPR
- Dansk eller amerikansk hosting: den reelle forskel for dine data
- Cloud Act: hvad loven betyder for danske data hos amerikanske udbydere
- WordPress hosting hos Hostious – servere i Europa, daglig backup og dansk support
Ofte stillede spørgsmål om GDPR og hosting
Hvad kræver GDPR af min hosting?
At persondata behandles sikkert og inden for EU/EØS eller på gyldigt overførselsgrundlag, at der findes en databehandleraftale, og at backup, adgangsstyring og sletning fungerer i praksis – ikke kun på papir.
Skal serveren stå i Danmark for at være GDPR-korrekt?
Nej, EU/EØS er nok. Det vigtigste er, at både servere, backups og underdatabehandlere er på plads, og at udbyderen ikke er underlagt lovgivning, der giver myndigheder uden for EU adgang til data.
Hvad er en databehandleraftale, og har jeg brug for den?
Ja, hvis din side behandler persondata – og det gør selv en kontaktformular. Aftalen fastlægger, hvordan hostingudbyderen må behandle data på dine vegne, og den skal ligge klar, før tilsynet spørger.
Kan plugins sende data ud af EU, selv om hostingen ligger i Europa?
Ja. Nyhedsbrevsværktøjer, chat, analyse, fonte fra eksterne CDN’er og fragtmoduler kan sende persondata til leverandører uden for EU. Gennemgå derfor dine integrationer og deres databehandleraftaler, ikke kun hostingen.
Hvor længe må hostingen gemme logfiler med IP-adresser?
GDPR sætter ingen fast grænse, men kræver, at du ikke gemmer dem længere end nødvendigt. Fastsæt selv en kort periode til fejlsøgning og sikkerhed, skriv den i fortegnelsen, og spørg udbyderen, hvor længe serverens egne logs ligger. Logs i backup følger backuprotationen.
Hvem tilbyder GDPR-venlig hosting i Danmark?
Hostious er et dansk selskab med dansk support døgnet rundt og servere i Europa. WordPress hosting fra 39 kr./md. ekskl. moms og WooCommerce hosting har daglig backup, gratis SSL og selvbetjent gendannelse, mail hosting fra 29 kr./md. har spam- og virusfilter og backup, og databehandleraftalen ligger klar, før data flyttes. Flytningen er gratis.
Udgivet 15. maj 2026Opdateret 17. oktober 2026Fagligt gennemgået 2. oktober 2026