
Kort svar: Cloudflare er et netværk af servere verden over, som du kan sætte mellem dine besøgende og din egen webserver. Når det er slået til, går al trafik til din hjemmeside gennem Cloudflare først: Cloudflare besvarer DNS-opslag, leverer billeder og filer fra en kopi tæt på den besøgende, stopper angreb og kendte bots og sender kun det, der er tilbage, videre til din server. Grundfunktionerne er gratis. Cloudflare erstatter ikke hosting – din hjemmeside skal stadig ligge på en server – men det kan aflaste den.
Kontrolgrundlag: Beskrivelsen af Cloudflares funktioner bygger på, hvordan tjenesten virker for en typisk WordPress-hjemmeside, og nævner ingen priser fra Cloudflare. Egenskaber og priser på Hostious’ sider er aflæst 8. november 2026.
Hvad er Cloudflare egentlig? Navnet dukker op, når en hjemmeside viser fejlkoden “Error 522”, når et hostingfirma anbefaler “at sætte skyen foran”, eller når en udvikler taler om “den orange sky”. Mange hjemmesideejere bruger Cloudflare uden helt at vide, hvad det er – og endnu flere overvejer det uden at vide, om de har brug for det.
Dette opslag forklarer, hvad Cloudflare gør, hvordan en forespørgsel rejser gennem netværket, hvad den gratis plan dækker, hvad Cloudflare ikke kan løse, og hvordan du ser, om en hjemmeside bruger det. Fejlfinding på Cloudflare-opsætninger står i de 22 guider på hub-siden Cloudflare-guides – her holder vi os til grundbegreberne.
Cloudflare er en mellemstation mellem browseren og din server
En hjemmeside ligger på en server – den computer, der gemmer filer og database og svarer, når nogen åbner adressen. Hvad en server er, står i opslaget hvad er en server. Normalt taler browseren direkte med den server. Med Cloudflare slået til taler browseren i stedet med Cloudflares nærmeste datacenter, som derefter taler med din server på dine vegne.
Teknisk kaldes det en reverse proxy: en mellemmand, der modtager forespørgsler udefra, behandler dem og sender dem videre til den rigtige server – på engelsk kaldet origin, oprindelsesserveren. Den besøgende ser aldrig din servers egen IP-adresse, kun Cloudflares.
Cloudflare er samtidig fire ting i ét produkt:
- En DNS-udbyder, der besvarer opslag på dit domæne. Hvordan DNS virker, står i opslaget hvad er DNS.
- Et CDN, der gemmer kopier af billeder, scripts og stylesheets i datacentre tæt på de besøgende. Begrebet er forklaret i hvad er et CDN.
- En firewall (WAF), der filtrerer angreb, kendte bots og trafik fra bestemte lande, før den når din server.
- En sikkerhedsafslutning, der håndterer SSL/TLS-krypteringen mellem browser og Cloudflare, så hængelåsen vises, selv om din server er sat op anderledes.
Det er den kombination, der gør Cloudflare anderledes end et rent CDN eller en ren DNS-udbyder: alle fire lag styres ét sted, og de tændes alle sammen, i samme øjeblik du peger dit domæne mod Cloudflares navneservere.
Sådan rejser en forespørgsel gennem Cloudflare
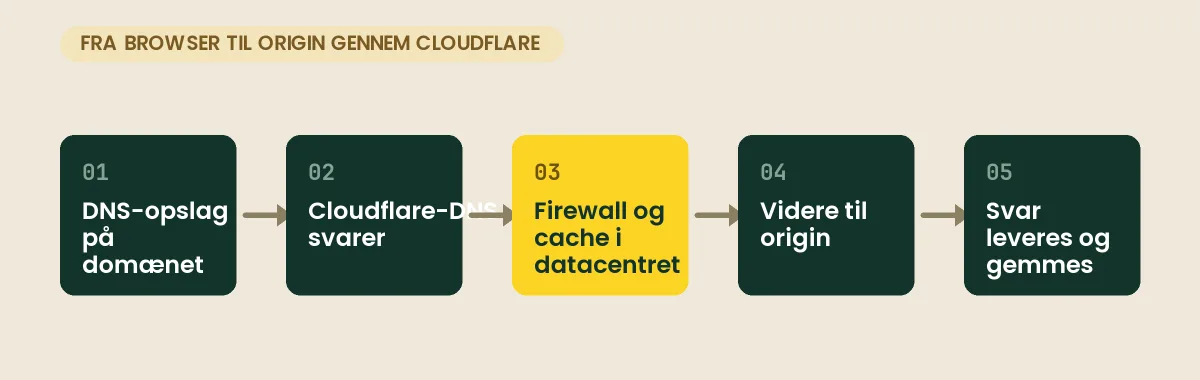
- Opslag. Browseren spørger DNS, hvor ditdomæne.dk ligger. Cloudflares navneservere svarer – men med en af Cloudflares egne IP-adresser, ikke din servers.
- Nærmeste datacenter. Forespørgslen lander i det Cloudflare-datacenter, der er tættest på den besøgende. Her tjekkes den mod firewall-regler og botfiltre.
- Cache. Er det en fil, Cloudflare må gemme – et billede, et stylesheet, et script – og ligger den allerede i cachen, sendes den tilbage med det samme. Din server bliver slet ikke spurgt.
- Videre til origin. Er det en side, der skal beregnes – en WordPress-side, en kurv, et login – sender Cloudflare forespørgslen videre til din server, modtager svaret og sender det tilbage.
- Svar og headers. Svaret når browseren med Cloudflares egne headers, blandt andet
cf-ray(et sporings-id) ogcf-cache-status, der fortæller, om svaret kom fra cachen eller fra din server.
Om trafikken til en bestemt adresse går gennem Cloudflare, styrer du i DNS-panelet med den orange sky: orange betyder proxy, grå betyder ren DNS uden mellemstation. Hvornår skyen skal være det ene eller det andet – for eksempel for mail og FTP – står i guiden om Cloudflare DNS proxy.
Det løser Cloudflare – og det, du typisk mærker
| Funktion | Det gør Cloudflare | Det mærker du |
|---|---|---|
| DNS | Besvarer opslag fra datacentre verden over med meget kort svartid | Domænet slår hurtigt op, og DNS-ændringer slår igennem på minutter frem for timer |
| CDN og cache | Gemmer statiske filer tæt på de besøgende | Billeder og scripts hentes hurtigere for besøgende langt fra din server |
| DDoS-beskyttelse | Absorberer store mængder ondsindet trafik i netværket | Din server går ikke ned, fordi nogen oversvømmer den med forespørgsler |
| Firewall (WAF) | Blokerer kendte angrebsmønstre, bots og trafik fra valgte lande | Færre forsøg på login-angreb og spam når frem til WordPress |
| SSL/TLS på kanten | Udsteder og fornyer certifikatet mellem browser og Cloudflare | Hængelåsen vises altid – men din server skal stadig have sit eget certifikat, hvis forbindelsen skal være krypteret hele vejen |
| Skjult IP-adresse | Viser kun Cloudflares adresser udadtil | Angribere kan ikke gå uden om Cloudflare ved at ramme din server direkte – så længe adressen ikke er kendt fra før |
De to rækker, der oftest misforstås, er SSL og cache. SSL mellem browser og Cloudflare siger ikke noget om forbindelsen mellem Cloudflare og din server; den vælger du særskilt, og vælger du forkert, får du enten en usikker forbindelse eller en omdirigeringsløkke. Forskellen på tilstandene står i guiden om SSL-tilstande i Cloudflare. Og cachen gælder som udgangspunkt kun filer – ikke selve HTML-siden. En WordPress-side bliver derfor ikke hurtigere af Cloudflare alene, medmindre du slår cache af HTML til, hvilket kræver undtagelser for login, kurv og checkout.
Gratis plan eller betalt plan?
Cloudflares gratis plan er ikke en prøveversion. Den indeholder DNS, proxy, cache af statiske filer, grundlæggende DDoS-beskyttelse, et sæt faste firewall-regler og SSL på kanten – det, de fleste små og mellemstore hjemmesider har brug for. Betalte planer lægger flere og mere præcise firewall-regler, billedoptimering, finere styring af cache og support oveni. Den WordPress-specifikke cache af hele sider, APO, købes separat til den gratis plan eller følger med en betalt plan; hvad den gør, og hvornår den betaler sig, står i guiden om Cloudflare APO.
Hvad planerne koster, ændrer sig, så det slår du op hos Cloudflare. Tommelfingerreglen er enkel: start med den gratis plan, og opgradér først, når du kan pege på en konkret funktion, du mangler – typisk en firewall-regel, som gratisplanen ikke tillader, eller billedoptimering til et site med mange produktbilleder.
Det, Cloudflare ikke løser
Cloudflare sidder foran din server og kan kun arbejde med det, der kommer ud af den. Fire ting bliver ikke bedre af at sætte Cloudflare foran:
- Langsom PHP og database. En WordPress-side, der tager to sekunder at beregne, tager stadig to sekunder, når Cloudflare har sendt forespørgslen videre. Lagene bag et hurtigt site er forklaret i opslaget hvad er cache.
- Kurv, checkout og “min konto”. Sider, der er forskellige for hver besøgende, kan ikke leveres fra en cache. Her afgør serverens hastighed alt.
- Tunge plugins og temaer. Cloudflare kan levere filerne hurtigere, men ikke gøre dem færre eller mindre.
- Fejl på serveren. Svarer din server ikke, viser Cloudflare bare en af sine egne fejlsider – Error 520 til 526 – i stedet for browserens.
Den sidste pointe er grunden til, at mange første gang hører om Cloudflare gennem en fejlkode. Fejlen er sjældent Cloudflares; den viser, at noget bag Cloudflare ikke svarer. Hvordan du læser koderne og finder laget, der fejler, står på hub-siden Cloudflare-guides.
Vigtigt: Det, Cloudflare ikke kan gøre hurtigere, er netop det, hostingen skal kunne. Hos Hostious kører WordPress hosting på LiteSpeed Enterprise med cache på serveren, Redis object cache og NVMe-diske fra 39 kr./md. ekskl. moms, og WooCommerce hosting giver webshoppen egen database fra 59 kr./md. Begge dele virker med eller uden Cloudflare foran.
Har du brug for Cloudflare, når hostingen allerede har cache?
Ligger din hjemmeside på en server med LiteSpeed og servercache, er den hurtig for danske besøgende uden Cloudflare. LiteSpeed har sit eget netværk til cache og billedoptimering, QUIC.cloud, og de to kan både bruges hver for sig og sammen. Sammenligningen står i guiden Cloudflare vs QUIC.cloud. Som grov retningslinje:
- Cloudflare giver mening, når du har mange besøgende uden for Europa, når sitet har været ramt af angreb eller store bot-bølger, når du vil skjule serverens IP-adresse, eller når du vil have én firewall foran flere sites.
- Cloudflare er overflødigt, når dine besøgende er i Danmark, sitet kører på en hurtig server med cache, og du ikke har et sikkerhedsproblem at løse. Så tilføjer det et lag, der skal vedligeholdes, uden at nogen mærker forskellen.
- Cloudflare kan skade, hvis det sættes op uden plan: forkert SSL-tilstand, cache på wp-admin eller en orange sky foran mailserveren. En sikker rækkefølge står i guiden om Cloudflare-indstillinger til WordPress.
Har du en webshop, skal du desuden sikre, at Cloudflares botbeskyttelse ikke stopper betalingsudbyderens tilbagekald, og at kurv og checkout aldrig caches. Begge dele har deres egne guider på hub-siden.
Sådan ser du, om en hjemmeside bruger Cloudflare
Du behøver ikke adgang til sitet for at se det. Tre tjek, som alle kan laves på et minut:
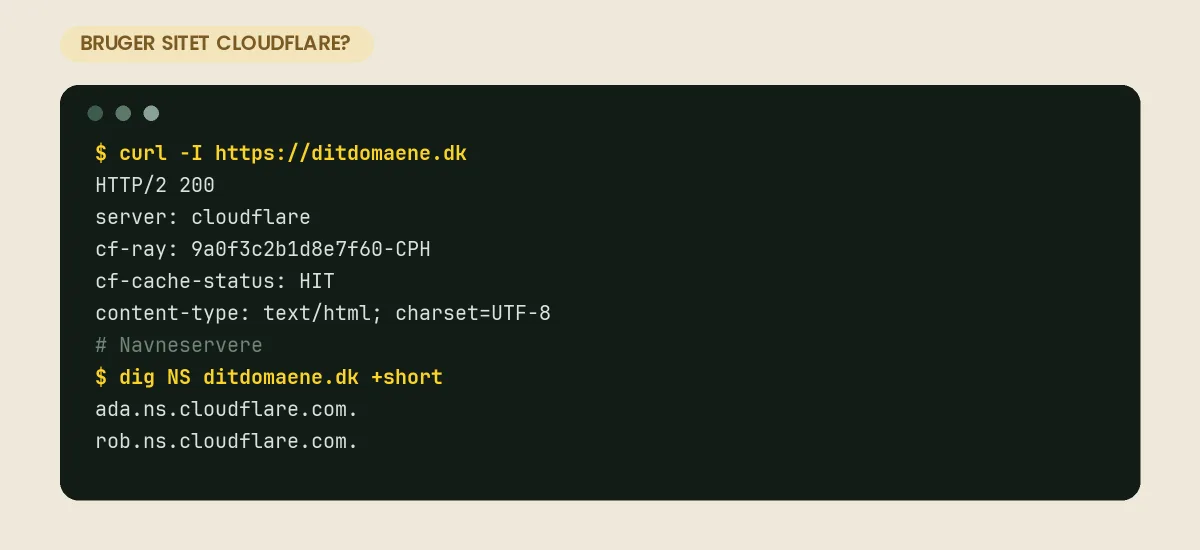
- Svar-headers. Kør
curl -I https://ditdomæne.dki en terminal, eller åbn browserens udviklerværktøjer under Netværk. Står derserver: cloudflareog encf-ray-header, går trafikken gennem Cloudflare.cf-cache-statusviser, om svaret kom fra cachen (HIT), fra serveren (MISS eller DYNAMIC) eller uden om cachen (BYPASS). - Navneservere. Et opslag på domænets NS-records viser to navneservere, der ender på cloudflare.com, hvis DNS ligger hos Cloudflare. Bruges Cloudflare kun delvist – fx som CDN gennem en anden opsætning – kan navneserverne være andre.
- IP-adressen. Den IP-adresse, domænet peger på, tilhører Cloudflare og ikke hostingudbyderen. Hvad en IP-adresse fortæller, står i opslaget hvad er en IP-adresse.
Det tredje tjek har en bagside for dig som ejer: Når Cloudflare står imellem, ser din server også kun Cloudflares adresser. Logfiler, statistik og plugins, der blokerer efter IP, skal derfor sættes til at læse den rigtige adresse fra Cloudflares header – ellers blokerer de Cloudflare selv. Fremgangsmåden står i guiden om rigtige IP-adresser bag Cloudflare.
Cloudflare, persondata og europæiske servere
Cloudflare er et amerikansk selskab med datacentre i hele verden, også i Europa. Når trafikken går gennem netværket, behandler Cloudflare de besøgendes IP-adresser og forespørgsler, og det gør Cloudflare til databehandler for dig. Det kræver en databehandleraftale, en linje i privatlivspolitikken og en vurdering af overførslen til USA. Om det kan gøres compliant, og hvilke indstillinger der holder data i Europa, står i artiklen om Cloudflare og datasuverænitet.
Hos Hostious ligger hjemmesiden selv på servere i Europa, uanset om du sætter Cloudflare foran. Vil du helt undgå en amerikansk mellemstation, er alternativet at lade være med Cloudflare og lade serverens egen cache, firewall og SSL gøre arbejdet – det er den opsætning, de fleste danske sites hos os kører med.
Læs også
- Hub: Hosting-ordbogen
- Hub: Cloudflare-guides – 22 guider til fejlkoder, cache og firewall
- Cloudflare vs QUIC.cloud: hvad skal du vælge og hvorfor?
- Cloudflare-indstillinger til WordPress: sikker basisopsætning
- Cloudflare DNS proxy: hvornår skal skyen være orange eller grå?
- Hvad er et CDN? Kantservere og cache forklaret
- CDN og datasuverænitet: kan du bruge Cloudflare og være compliant?
- WordPress hosting hos Hostious – LiteSpeed, servercache og servere i Europa fra 39 kr./md.
Ofte stillede spørgsmål om Cloudflare
Er Cloudflare gratis?
Grundfunktionerne er gratis: DNS, proxy, cache af statiske filer, grundlæggende DDoS-beskyttelse og SSL på kanten. Betalte planer og tilkøb giver flere firewall-regler, billedoptimering og cache af hele WordPress-sider. De fleste små og mellemstore hjemmesider klarer sig med den gratis plan.
Gør Cloudflare min hjemmeside hurtigere?
Det afhænger af, hvor dine besøgende er, og hvad der gør siden langsom. Besøgende langt fra din server får billeder og scripts hurtigere fra Cloudflares cache. Selve WordPress-siden beregnes stadig på din server, så en langsom server eller tunge plugins bliver ikke hurtigere af Cloudflare. For danske besøgende på en hurtig server med egen cache er forskellen ofte ikke målbar.
Er Cloudflare det samme som hosting?
Nej. Hosting er den server, hvor din hjemmesides filer og database ligger. Cloudflare er en mellemstation foran den server og kan ikke bruges alene. Du skal stadig have et webhotel eller en hostingplan – Cloudflare lægges oveni.
Kan jeg bruge Cloudflare sammen med LiteSpeed Cache?
Ja. LiteSpeed Cache gemmer de færdige sider på serveren, og Cloudflare gemmer filerne i sit netværk. De arbejder i hvert sit lag. Pas på, at samme optimering ikke er slået til begge steder – fx minificering af scripts – og ryd begge caches, når du ændrer noget. Ryddes Cloudflare-cachen ikke, viser sitet gammelt indhold, selv om serveren er opdateret.
Hvad betyder Cloudflare Error 522 eller 524?
Fejlkoder fra 520 til 526 kommer fra Cloudflare, når din server ikke svarer rigtigt: 522 er en timeout på forbindelsen, 524 betyder, at serveren svarede for langsomt. Fejlen ligger altså bag Cloudflare – på serveren, i firewallen eller i PHP. Gem fejlkoden, Ray ID og tidspunktet, og brug guiden til den konkrete kode på hub-siden Cloudflare-guides.
Hvem hjælper med Cloudflare foran en WordPress-hjemmeside?
Cloudflare er en selvbetjeningstjeneste, så opsætningen er dit eget ansvar, men hostingen kan se, hvad der sker på serversiden. Hos Hostious hjælper den danske support døgnet rundt med at finde ud af, om en fejl ligger i Cloudflare eller på serveren, og med serviceaftalen fra WP StartUp til 89 kr./md. holder vi WordPress, tema og plugins opdateret, så der er færre ting, der kan fejle bag skyen.
Udgivet 8. november 2026Opdateret 8. november 2026