
Kort svar: En API-nøgle er et login – behandl den som et kodeord med ekstra rettigheder: én nøgle pr. integration, mindste nødvendige rettighed (læseadgang, hvis der kun skal læses), opbevaring i en kodeords-manager eller i miljøvariabler (aldrig i mails, delte dokumenter eller frontend-kode), rotation ved mistanke og personaleafgang – og en kvartalsvis oprydning, hvor ubrugte nøgler slettes. Lækker en nøgle, så tilbagekald den først og undersøg bagefter.
Fagligt gennemgået: 2. oktober 2026
Kontrolgrundlag: Afsnittene om rettighedsmatrixen, tegn på misbrug, nøgler i hostingen og den nye FAQ er tilføjet 18. november 2026. WooCommerce’ og WordPress’ rettigheder er beskrevet efter den aktuelle version; Hostious’ priser er aflæst på hostious.io samme dag.
API-nøgler og sikkerhed hænger sammen fra den dag, du automatiserer noget som helst: jo mere du forbinder, jo flere nøgler får du. WooCommerce-nøgler til regnskabet, applikationsadgangskoder til n8n, tokens til fragtplatformen og webhook-hemmeligheder på kryds og tværs. Hver af dem kan gøre præcis det, integrationen kan – læse ordrer, ændre priser, oprette indhold – uden at nogen logger ind, og uden at totrinslogin spørger om noget.
Denne guide samler det hele under én overskrift – API nøgler sikkerhed – som den disciplin, der sørger for, at netop dét aldrig bliver dit problem.
Nøgler, tokens og hemmeligheder – kortet
| Type | Eksempel | Virker indtil | Særligt at være opmærksom på |
|---|---|---|---|
| API-nøgle | WooCommerce consumer key/secret | Den tilbagekaldes | Rettighed vælges ved oprettelse: læs, skriv eller begge |
| Applikationsadgangskode | WordPress application password | Den slettes | Arver brugerens rettigheder |
| Token (typisk OAuth) | Forbindelse til regnskab eller fragt | Udløber og fornys automatisk | Det, der fornyer tokenet, skal beskyttes lige så godt |
| Webhook-hemmelighed | Signatur på indgående beskeder | Den skiftes | Beviser, at beskeden er ægte |
API-nøgler er faste adgangskort. Applikationsadgangskoder i WordPress er samme idé bundet til en bruger – med den fordel, at de kan oprettes og slettes enkeltvis (se WordPress REST API i praksis). Tokens er tidsbegrænsede og derfor sikrere i drift. Webhook-hemmeligheder vender pilen om og beviser, at indgående beskeder er ægte, jf. webhooks forklaret.
Fælles for dem alle: den, der har dem, er integrationen – systemet spørger ikke om andet. Tænk på hver nøgle som en medarbejder, du har ansat uden samtale. Så vil du gerne vide, hvem de er, hvad de må, og hvornår de skal stoppe.
Mindste privilegium i praksis

Tre konkrete vaner:
- Én nøgle pr. integration. Rapporten, regnskabet og fragtplatformen får hver sin. Så kan én tilbagekaldes uden at vælte de andre, og logs viser, hvem der gjorde hvad. Genbrugte nøgler er som fælles kodeord: umulige at rydde op i.
- Læs, når der kun skal læses. WooCommerce-nøgler oprettes med valget læs, skriv eller læs/skriv. Mandagsrapporten skal have læseadgang – så kan en lækket rapportnøgle højst lække data, aldrig ændre priser eller ordrer.
- Dedikerede brugere med små roller. Applikationsadgangskoder arver brugerens rettigheder, så hæng dem på en integrationsbruger med den mindste nødvendige rolle – ikke på administratoren.
Det er samme princip som i adgangsstyring i teams: maskiner er bare medarbejdere, der aldrig går hjem.
Rettigheder pr. integration: en matrix, du kan kopiere
„Mindste privilegium“ bliver først konkret, når du skriver ned, hvad hver integration faktisk skal kunne. De fleste skal langt mindre, end de beder om ved opsætningen.
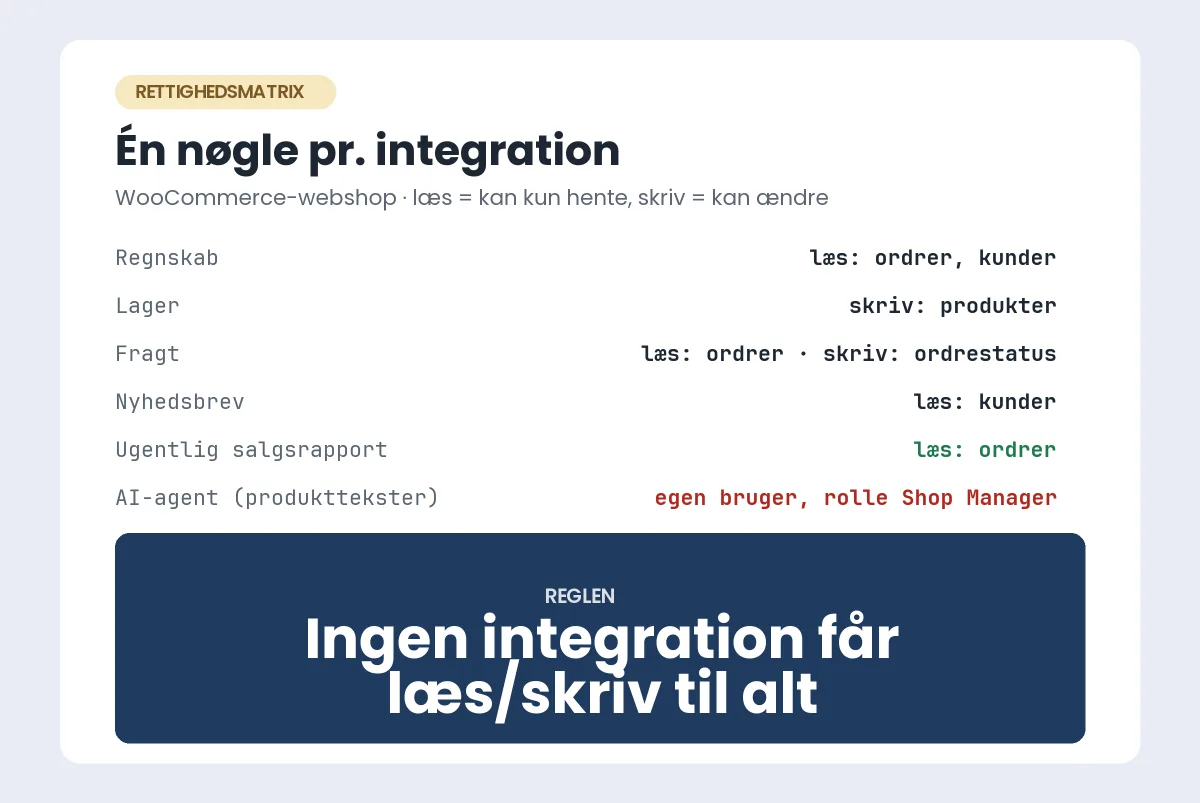
| Integration | Skal kunne | WooCommerce-nøgle | WordPress-bruger bag applikationsadgangskoden |
|---|---|---|---|
| Regnskab | Hente ordrer, kunder og refusioner | Læs | Ikke nødvendig |
| Lager | Ændre antal på produkter | Skriv (kun produkter bruges) | Ikke nødvendig |
| Fragt | Hente ordrer, sætte status og tracking | Læs/skriv | Ikke nødvendig |
| Nyhedsbrev | Hente kunder og ordrer til segmenter | Læs | Ikke nødvendig |
| Rapport i regneark | Hente ordrer én gang om ugen | Læs | Ikke nødvendig |
| AI-agent eller MCP-klient | Rette produkttekster og indlæg | – | Egen bruger med rollen Shop Manager eller Redaktør – aldrig Administrator |
| Overvågning | Kalde en statusadresse | Ingen nøgle | Ingen – brug en offentlig statusside |
To ting er værd at vide om WooCommerce’ nøgler. Rettigheden gælder hele API’et: en nøgle med „skriv“ til lagerstyring kan også ændre priser og ordrer, så lagerintegrationen skal være en, du stoler på – eller køre via en bruger med begrænset rolle i stedet. Og en nøgle er knyttet til en WordPress-bruger; slettes brugeren, dør nøglen. Opret derfor en integrationsbruger pr. system frem for at hænge alt på ejerens konto. Hvordan nøglerne oprettes og testes, står i guiden til WooCommerce API.
Tegn på, at en nøgle misbruges
En lækket nøgle larmer sjældent. Den læser stille og roligt ordrer eller lægger en prisændring ind en søndag nat. Fire spor afslører den, og alle fire kan læses uden særlige værktøjer:
- Kald fra nye steder. Webserverens access-log viser IP-adresse og tidspunkt for hvert kald til
/wp-json/. En integration kalder fra de samme få adresser hver dag; en ny adresse midt om natten er værd at slå op. Guiden til at læse server logs viser, hvordan du filtrerer. - En stigning i afviste kald. Mange 401-svar i træk mod API’et betyder, at nogen prøver nøgler, der ikke virker – ofte en lækket nøgle, der allerede er roteret, eller en gætteautomat. Hvad koden betyder, og hvordan den læses, står i guiden til 401 Unauthorized.
- Ændringer uden ejer. WooCommerce skriver i ordrenoterne, hvem der ændrede en ordre, og WordPress gemmer revisioner på produkttekster. En ændring, der ikke matcher en kendt integration eller kollega, er et fund.
- „Sidst brugt“ passer ikke. WordPress viser pr. applikationsadgangskode, hvornår den sidst blev brugt, og fra hvilken IP. En nøgle til mandagsrapporten, der blev brugt onsdag kl. 03, er brugt af nogen anden.
Finder du ét af sporene, så gå direkte til rækkefølgen i afsnittet „Når en nøgle lækker“: tilbagekald først, undersøg bagefter.
Nøgler i hostingen: SFTP, database og kontrolpanel
Integrationsnøglerne er kun det ene sæt. Det andet er hostingens egne adgange – SFTP, databasen, kontrolpanelet og wp-config.php – og de kan mere end nogen API-nøgle, fordi de kan læse alle de andre. De følger samme regler: én adgang pr. person eller system, slet adgange ved afgang, og del dem aldrig i den tråd, hvor arbejdet aftales. Skal et bureau eller en udvikler ind, så opret en adgang til dem, og luk den igen, når opgaven er færdig, frem for at sende ejerens login.
Fordelingen er værd at kende, når du vælger hosting: fra et managed webhotel får en integration kun de døre, WordPress åbner – SFTP og databasen ligger bag hostingens login. På en server, du selv administrerer, er alle døre dine, og dermed også ansvaret for at låse dem. Det er en af grundene til at vælge managed WordPress hosting frem for en VPS hosting, medmindre der sidder nogen, der passer serveren hver dag.
Hos Hostious er daglig backup og gratis SSL med i alle planer, så integrationer kører over HTTPS, og en fejlrettelse kan rulles tilbage. Fra WP StartUp til 89 kr./md. ekskl. moms er staging og en WordPress serviceaftale med: sitet scannes dagligt for malware og uautoriserede ændringer, og opdateringer testes på en kopi, før de rulles ud. Driver du en webshop med mange integrationer, giver WooCommerce hosting fra 59 kr./md. butikken egen database, og fra Woo StartUp er WooCommerce serviceaftalen med. Dansk support svarer døgnet rundt og kan slå et kald op i webserverloggen, mens du venter.
Opbevaring: hvor nøgler må bo
Her må nøgler bo:
- I kodeords-managerens delte boks, som ethvert andet kodeord.
- I integrationsplatformens indbyggede lager til credentials. n8n krypterer fx gemte forbindelser med en krypteringsnøgle – pas godt på den, jf. selvhostet n8n på en VPS.
- I miljøvariabler eller konfigurationsfiler uden for webroden på serveren.
Her må nøgler ikke bo:
- I mails og chatbeskeder – de lever videre i arkiver.
- I delte regneark og dokumenter.
- I frontend-kode eller JavaScript – alt, browseren får, er offentligt.
- I versionsstyring. Den klassiske ulykke er en nøgle, der bliver committet til et offentligt repository, hvor automatiske scannere kan finde den hurtigt.
Skal en nøgle deles med en samarbejdspartner, så brug kodeords-managerens delefunktion eller et link, der udløber – aldrig tråden, hvor resten af samtalen bor.
Nøgler i egen kode: konstanter og miljøvariabler
Skriver du selv kode, der kalder en ekstern tjeneste, så hardkod aldrig nøglen i temaet eller pluginet. Læs den fra en miljøvariabel, og definér den i wp-config.php, som ligger uden for versionsstyringen:
// wp-config.php
define( 'FRAGT_API_TOKEN', getenv( 'FRAGT_API_TOKEN' ) );

// I pluginet
$token = defined( 'FRAGT_API_TOKEN' ) ? FRAGT_API_TOKEN : '';
Bruger du en .env-fil, så læg den uden for webroden, og tilføj den til .gitignore. Kontrollér desuden, at kald med nøgler altid sker over HTTPS. WordPress tillader som standard kun applikationsadgangskoder, når sitet kører HTTPS, og det er en god regel for alle integrationer.
Rotation og den kvartalsvise oprydning
Rotér nøgler ved tre anledninger:
- Mistanke – mærkelig aktivitet eller et muligt læk.
- Afgang – en medarbejder eller et bureau med adgang til nøgler stopper.
- Alder for de mest kritiske – årlig rotation af nøgler med skriveadgang til penge og ordrer er billig forsikring.
Sæt et kvarter i kvartalet af til oprydning. Gå listerne igennem: WooCommerce’ REST API-nøgler, brugernes applikationsadgangskoder (WordPress viser, hvornår hver blev brugt sidst) og integrationsplatformens forbindelser. Stil to spørgsmål pr. nøgle: Bruges den stadig? Og ved vi, hvad der bruger den? Alt uden godt svar slettes. En integration, der så fejler, afslører sig selv og får en ny, dokumenteret nøgle.
Før listen i samme dokument som jeres øvrige adgange, jf. adgangsoversigten – én række pr. nøgle med navn, formål, rettighed og ejer.
Når en nøgle lækker
Rækkefølgen er fast, og første skridt er ikke at undersøge:
- Tilbagekald eller rotér nøglen nu. Hvert minut, den lever, er et minut med åben dør.
- Opret en ny med samme minimale rettigheder, og opdatér integrationen, så driften kører videre.
- Undersøg, hvad nøglen kunne, og om logs – ordrer, prisændringer, eksporter, API-kald – viser tegn på misbrug i perioden.
- Vurdér følgerne. Havde nøglen adgang til persondata, skal hændelsen vurderes som et muligt brud på persondatasikkerheden – med anmeldelse til Datatilsynet, hvis reglerne kræver det.
- Luk hullet: hvor lå nøglen, siden den lækkede, og hvilken vane skal ændres?
En lækket nøgle, der tilbagekaldes på fem minutter, er en fodnote; en, der får lov at leve en weekend, kan blive en krise. Hastigheden er beredskabet – og den kommer af, at nøglelisten findes, så ingen skal lede efter, hvor man tilbagekalder hvad.
Læs også
- Hub: Automatisering og integrationer
- Adgangsstyring i teams
- WordPress REST API i praksis
- Webhooks forklaret
- WooCommerce API: sådan åbner du butikken for lager, regnskab og automatisering – nøgler, endpoints og fejlkoder
- WordPress hosting hos Hostious – med gratis SSL, så integrationer kan køre over HTTPS
- 401 Unauthorized: hvad fejlen betyder, og sådan kommer du ind igen
- MCP hosting hos Hostious – lad Claude og Codex arbejde i din hosting
Ofte stillede spørgsmål om API-nøgler
Hvor mange API-nøgler bør vi have?
Én pr. integration – hverken færre (genbrug ødelægger sporbarhed og oprydning) eller flere (ubrugte nøgler er åbne døre). Antallet skal matche listen over aktive integrationer.
Er læseadgang ufarlig?
Nej. En læsenøgle til ordrer kan lække kundedata, hvilket er en persondatahændelse. Men den kan ikke ændre noget – derfor er læseadgang stadig den rigtige standard, hvor skrivning ikke er nødvendig.
Hvor tit skal nøgler roteres?
Altid ved mistanke og når folk med adgang stopper; årligt for nøgler med skriveadgang til ordrer og priser. Ryd desuden op kvartalsvis – sletning af ubrugte nøgler er rotation, der næsten intet koster.
Må API-nøgler stå i temaets eller pluginets kode?
Nej. Kode bliver kopieret, delt og lagt i versionsstyring. Læs nøglen fra en miljøvariabel eller en konstant i wp-config.php, som holdes uden for versionsstyringen.
Hvad er forskellen på en API-nøgle og et applikationskodeord?
En WooCommerce API-nøgle er et selvstændigt adgangskort til butikkens API med rettigheden læs, skriv eller begge. Et applikationskodeord er et ekstra kodeord til en eksisterende WordPress-bruger og arver alt, den bruger må. Brug API-nøglen til butiksdata, og brug applikationskodeordet – på en bruger med lille rolle – når integrationen skal arbejde med indhold.
Hvordan opdager jeg, at en API-nøgle er lækket?
Kald fra ukendte IP-adresser i webserverens log, mange 401-svar mod API’et, ændringer på ordrer eller produkter uden kendt afsender, og et „sidst brugt“-tidspunkt, der ikke passer med integrationens rytme. Ét af sporene er nok til at rotere nøglen – undersøgelsen kommer bagefter.
Hvem hjælper med API-nøgler og sikkerhed i en WooCommerce-webshop?
Rettigheder og rotation er butikkens eget ansvar, men hostingen afgør, hvor hurtigt et misbrug opdages. Hos Hostious kan dansk support døgnet rundt slå et API-kald op i webserverloggen, og med WooCommerce serviceaftalen – med fra Woo StartUp til 239 kr./md. ekskl. moms – scannes butikken dagligt for uautoriserede ændringer.
Udgivet 2. september 2026Opdateret 18. november 2026Fagligt gennemgået 2. oktober 2026