
Kort svar: Du finder dit WordPress login ved at skrive /wp-admin efter dit domæne, fx dinside.dk/wp-admin. Er du ikke logget ind, sender WordPress dig videre til login-siden wp-login.php. Her skriver du brugernavn eller e-mailadresse og din adgangskode, og så lander du i kontrolpanelet. Virker adressen ikke, ligger WordPress typisk i en undermappe, eller også har et sikkerhedsplugin flyttet login-siden til en anden adresse.
Kontrolgrundlag: WordPress’ standardadresser, login-cookies og login-hooks (login_enqueue_scripts, login_headerurl, login_headertext) samt Hostious’ planer og priser på WordPress hosting og WordPress serviceaftale. Afsnittene om de tre slags login og om jeres eget logo på login-siden er tilføjet 14. november 2026; priserne er tjekket samme dag.
Du har fået en ny hjemmeside, eller du skal rette en tekst for første gang i et halvt år. Så melder spørgsmålet sig: hvor logger man egentlig ind? Et WordPress login ligger ikke som en knap på forsiden, og adressen står sjældent i mailen fra den, der byggede siden.
Her får du adresserne, der virker på næsten alle sites, en gennemgang af selve login-siden, de tre slags WordPress login, du kan støde på, og de typiske grunde til, at login-siden ikke dukker op. Til sidst ser du, hvem der bør have adgang, hvordan login-siden får jeres eget logo, og hvordan det daglige login bliver både hurtigere og sikrere. Står du allerede på den rigtige login-side og kommer ikke ind, er det en anden guide, du skal bruge: kan ikke logge ind på WordPress. Bliver du sendt tilbage til login-siden igen og igen, så læs om login-loop i WordPress.
Her finder du din login-side
Alle WordPress-sites har de samme standardadresser. Byt dinside.dk ud med dit eget domæne:
| Adresse | Det sker der |
|---|---|
| dinside.dk/wp-admin | Åbner kontrolpanelet. Er du ikke logget ind, bliver du sendt til login-siden |
| dinside.dk/wp-login.php | Selve login-siden med felter til brugernavn og adgangskode |
| dinside.dk/login eller dinside.dk/admin | Genveje, som WordPress selv sender videre til login-siden |
| dinside.dk/blog/wp-admin | Bruges, når WordPress er installeret i en undermappe – her mappen blog |
| shop.dinside.dk/wp-admin | Bruges, når sitet ligger på et subdomæne |
Genvejene /login og /admin virker kun, når sitet bruger pæne adresser (permalinks), og der ikke findes en side med samme navn. Er du i tvivl, så brug /wp-admin. Den virker altid på en standardinstallation.
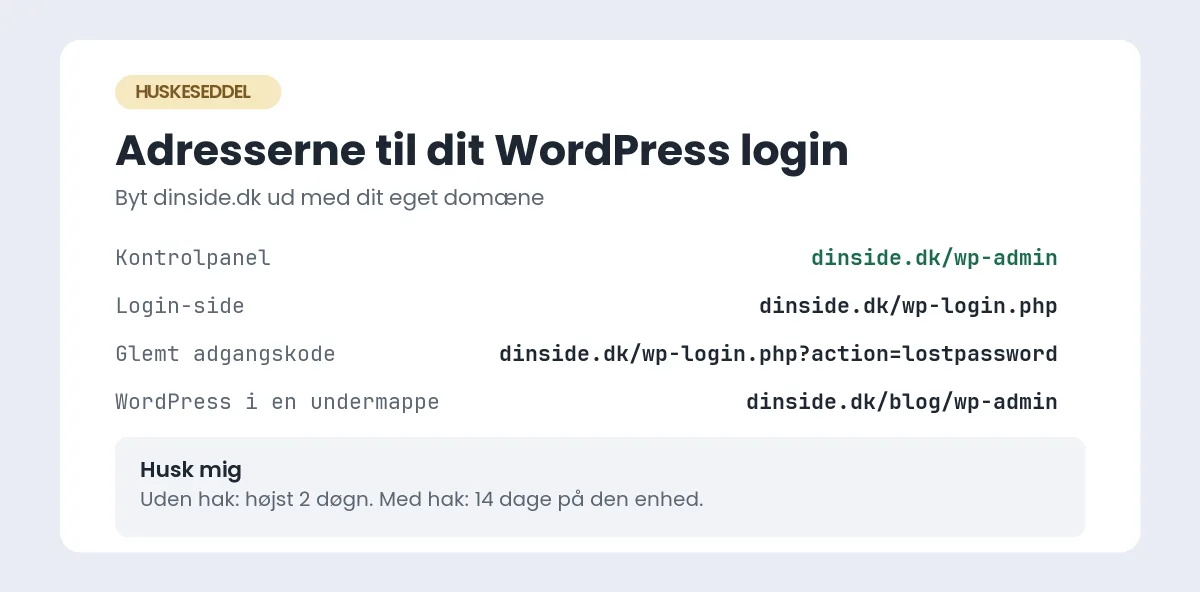
Læg adressen i browserens bogmærker med det samme. Bruger du en adgangskodemanager, gemmer den adressen sammen med brugernavn og kode, og så er login to klik næste gang.
Sådan logger du ind – trin for trin
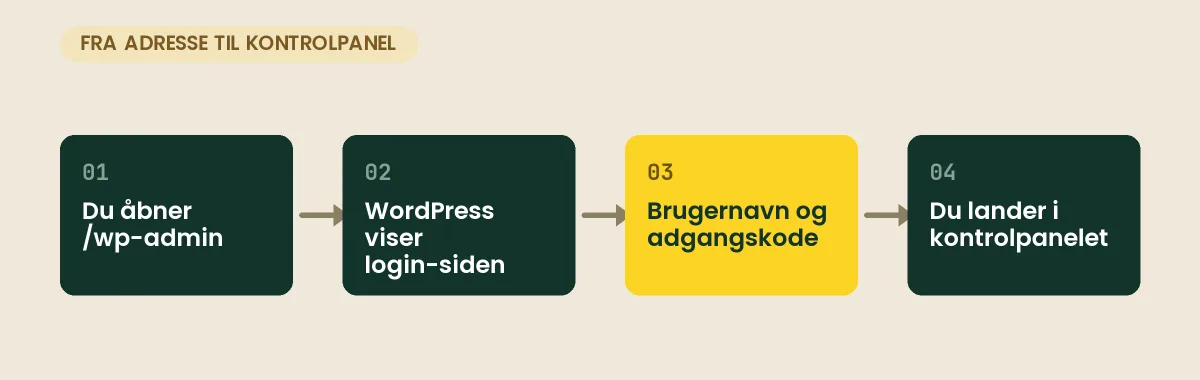
- Åbn dinside.dk/wp-admin i din browser.
- Skriv dit brugernavn eller den e-mailadresse, din bruger er oprettet med. Begge dele virker.
- Skriv adgangskoden. Klik på øjet i feltet, hvis du vil se, hvad du taster.
- Sæt hak i “Husk mig”, hvis du sidder ved din egen computer.
- Klik på “Log ind”.
Hakket i “Husk mig” bestemmer, hvor længe du er logget ind. Uden hakket gælder dit login i højst to døgn og forsvinder, når du lukker browseren. Med hakket husker WordPress dig i 14 dage på den enhed. Brug det derfor kun på udstyr, du selv råder over.
Brugernavnet er ligeglad med store og små bogstaver. Det er adgangskoden ikke. Fejler koden, så tjek Caps Lock, og om du har fået et mellemrum med, da du kopierede den.
WordPress admin login: wp-admin og wp-login.php er to forskellige ting
De to adresser bliver ofte blandet sammen. wp-login.php er døren: en enkelt side, der tjekker, hvem du er. wp-admin er rummet bag døren: kontrolpanelet, hvor du retter sider, lægger billeder op og opdaterer plugins. På engelsk hedder det at “log in to WordPress admin”, og det er derfra, mappen har sit navn.
Forskellen er nyttig, når noget driller, for den fortæller, hvor fejlen sidder:
| Det oplever du | Her sidder fejlen | Næste skridt |
|---|---|---|
| Login-siden vises, men koden bliver afvist | Brugeren eller adgangskoden | Nulstil WordPress kodeord |
| Du logger ind og ryger straks tilbage til login-siden | Cookies, cache eller site-adresse | Guiden til login-loop i WordPress |
| Login-siden er hvid, viser en fejl eller spærrer dig ude | Plugin, tema eller en spærring | Kan ikke logge ind på WordPress |
| Du er inde, men får “not allowed to access this page” | Brugerens rolle og rettigheder | Guiden til Sorry, you are not allowed to access this page |
Denne artikel handler om det, der kommer før fejlene: at finde døren og bruge den rigtigt. Selve fejlfindingen står i de fire guider.
Tre slags WordPress login – og hvilket du har
“Jeg kan ikke finde mit WordPress login” dækker ofte over, at man leder det forkerte sted. Der findes tre forskellige indgange, og de har hver sin adresse, sit brugernavn og sin adgangskode:
| Slags login | Adresse | Brugernavn og kode | Sådan kender du det |
|---|---|---|---|
| Dit eget WordPress-site | ditdomæne.dk/wp-admin | Brugeren i sitets egen brugerliste | Login-siden ligger på dit eget domæne og viser WordPress-logoet eller jeres eget |
| En konto hos WordPress.com | Tjenestens egen login-side | Kontoen hos tjenesten – ikke en bruger på dit domæne | Sitet er oprettet hos tjenesten; /wp-admin på dit domæne sender dig videre dertil |
| Hostingens kontrolpanel | Udbyderens panel, fx med en knap “Log ind i WordPress” | Din hostingkonto – koden til selve WordPress-brugeren bruges ikke | Du lander i wp-admin uden at taste WordPress-koden; virker kun for den, der ejer hostingkontoen |
De tre kan sagtens findes side om side. Et bureau har måske bygget sitet, logger selv ind fra sit hostingpanel og har givet dig en almindelig redaktørbruger. Så er det den første række, der gælder for dig – og den anden eller tredje for bureauet. Noter, hvilken slags login du selv har, sammen med adressen; så ved du også, hvem der kan nulstille koden, hvis den bliver væk.
At WordPress.com og det frie WordPress på dit eget webhotel er to forskellige ting, er forklaret i opslaget hvad er WordPress. Vil du væk fra tjenesten og over på dit eget domæne med fuld adgang, flytter vi sitet med gratis migrering.
Når login-siden slet ikke findes
Skriver du /wp-admin og får “siden blev ikke fundet”, er der som regel en af fem forklaringer.
- WordPress ligger i en undermappe eller på et subdomæne. Prøv dinside.dk/wp/wp-admin, dinside.dk/blog/wp-admin eller det subdomæne, sitet er bygget på. Sådan et subdomæne er forklaret i guiden om at oprette et subdomæne.
- Login-adressen er flyttet. Nogle sikkerhedsplugins skjuler wp-login.php og lader dig vælge en ny adresse, fx dinside.dk/indgang. Så svarer /wp-admin med en 404-side. Den nye adresse står typisk i overdragelsesmailen, i din adgangskodemanager eller hos den, der byggede sitet.
- Sitet ligger hos WordPress.com. Så logger du ind på tjenestens egen side og ikke på dit domæne. Forskellen på tjenesten og det frie program er forklaret i hvad er WordPress.
- En firewall stopper dig. Ser du en kontrolside fra Cloudflare i stedet for login-siden, er det en regel foran sitet, der skal justeres – se guiden til Cloudflare og wp-admin.
- Siden er slet ikke WordPress. Giver alle adresserne en 404-side, og kan ingen huske en særlig adresse, så spørg hostingudbyderen, hvilket system der er installeret på domænet.
Har ingen noteret den flyttede adresse, kan du slå pluginet fra uden om kontrolpanelet. Omdøb pluginets mappe i wp-content/plugins med filadgang via SFTP. Så deaktiverer WordPress det, og standardadressen virker igen.
Find brugernavnet og log ind fra hostingen
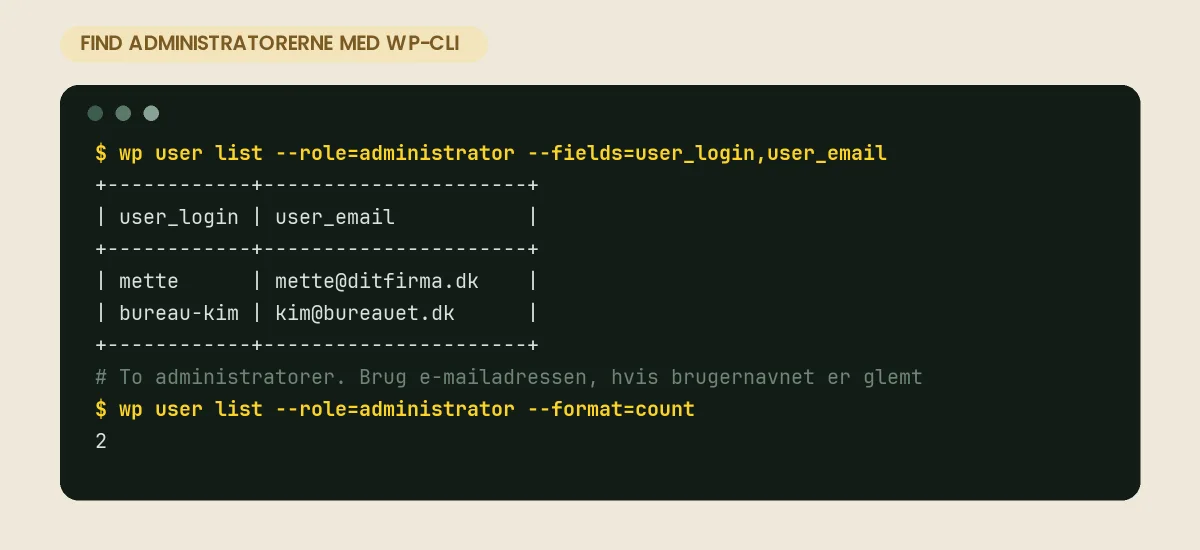
Mangler du brugernavnet, er e-mailadressen nok: den kan bruges i stedet. Er du i tvivl om, hvilken adresse brugeren er oprettet med, kan en anden administrator se den under Brugere i kontrolpanelet.
Har du adgang til serveren med SSH, viser WP-CLI alle administratorer på få sekunder:
wp user list --role=administrator --fields=user_login,user_emailKommandoen ændrer ingenting. Den lister kun brugernavn og e-mailadresse. Flere kommandoer af samme slags finder du i vores WP-CLI guide på dansk.
Mange hostingudbydere har desuden en knap i kontrolpanelet, der logger dig direkte ind i WordPress uden adgangskode. Den er en god nødudgang, når koden er væk. Den erstatter ikke din egen bruger, for den virker kun for den, der har adgang til hostingkontoen.
Giv login-siden jeres eget logo – uden plugin
Standardsiden viser WordPress-logoet, og det forvirrer kunder og kolleger, der ikke ved, at hjemmesiden kører på WordPress. Tre små hooks skifter logoet ud, gør det til et link til forsiden og sætter sitets navn som titel. Koden lægges i et child-temas functions.php eller i et lille, site-specifikt plugin – ikke i selve temaet, for så forsvinder den ved næste temaopdatering.
add_action( 'login_enqueue_scripts', function () {
    $logo = get_stylesheet_directory_uri() . '/images/logo.svg';
    echo '<style>#login h1 a { background-image: url(' . esc_url( $logo ) . '); background-size: contain; width: 240px; height: 80px; }</style>';
} );
add_filter( 'login_headerurl', function () { return home_url( '/' ); } );
add_filter( 'login_headertext', function () { return get_bloginfo( 'name' ); } );
Billederne skal ligge i mappen images i dit child-tema; bredde og højde tilpasser du til logoets format. Vil du også have baggrundsfarve og skrifttype med, er det samme style-blok, der udvides. Plugins kan det samme med en indstillingsside, men for ett logo og to farver er de tre hooks lettere at vedligeholde – og de gør ikke login-siden langsommere.
Før du ændrer noget: test koden på en staging-kopi, og hav filadgang via SFTP klar. En syntaksfejl i functions.php rammer også login-siden, og så kan du ikke rette den fra wp-admin. Med staging i WordPress hosting fra WP StartUp (89 kr./md. ekskl. moms) prøver du ændringen af på kopien først.
Hvem bør kunne logge ind – og med hvilken rolle?
Et login er ikke bare et login. WordPress har fem roller, og rollen afgør, hvad brugeren kan se og ændre:
| Rolle | Kan | Passer til |
|---|---|---|
| Administrator | Alt: plugins, temaer, brugere og indstillinger | Ejeren og den, der står for driften |
| Redaktør | Skrive, rette og udgive alt indhold – også andres | Den marketingansvarlige |
| Forfatter | Skrive og udgive egne indlæg | Fast skribent |
| Bidragyder | Skrive kladder, som en anden udgiver | Gæsteskribent |
| Abonnent | Kun se sin egen profil | Medlemmer og kunder |
To regler sparer dig for de fleste problemer. Giv hver person sin egen bruger, så du kan se, hvem der har ændret hvad – og lukke én adgang uden at skifte kode for alle. Og giv den laveste rolle, der løser opgaven. En kollega, der retter tekster, skal være redaktør og ikke administrator.
Arbejder I flere sammen, eller har et bureau adgang til sitet, er det gennemgået i guiden om adgangsstyring i WordPress for teams.
Gør dit login hurtigere og sikrere på ti minutter
Login-siden er den mest besøgte adresse på et WordPress-site – desværre også af robotter, der gætter adgangskoder døgnet rundt. Fire vaner gør dem harmløse:
- Brug en lang, unik adgangskode fra en adgangskodemanager. Så skal du ikke huske den, og den bliver ikke genbrugt andre steder.
- Slå totrinslogin til for alle administratorer. Opsætningen og nødplanen står i guiden til 2FA i WordPress.
- Begræns antallet af loginforsøg. Hvordan det gøres i flere lag, kan du læse i guiden om brute force-beskyttelse af WordPress.
- Ryd op i brugerlisten. Slet brugere, der ikke længere skal have adgang, og undgå brugernavnet admin – det er det første, robotterne prøver.
Log også ud, når du har brugt en computer, der ikke er din egen. Menuen ligger øverst til højre i kontrolpanelet under dit navn.
Når du hellere vil rette tekster end fejlsøge
De fleste login-problemer opstår ikke ved login-siden, men efter en opdatering: et plugin spænder ben, og pludselig er døren låst. Det kan forebygges ved at teste opdateringer på en kopi af sitet, før de rulles ud.
Det er en fast del af en WordPress serviceaftale hos Hostious. Vi opdaterer WordPress, tema og plugins hver dag, tester sider, formularer og login på en kopi først og ruller tilbage, hvis noget driller. Aftalen koster 99 kr./md. ekskl. moms, uanset hvor sitet er hostet.
Slip for at blive låst ude. Med WordPress hosting hos Hostious fra planen WP StartUp til 89 kr./md. ekskl. moms er serviceaftalen inkluderet: daglige opdateringer testet på en kopi, daglig backup og dansk support døgnet rundt. Ligger sitet hos en anden udbyder i dag, flytter vi det med gratis migrering – og du har 30 dages tilfredshedsgaranti.
Læs også
- Hub: WordPress-fejlfinding
- Låst ude af wp-admin – sådan kommer du ind igen
- Login-loop og “Cookies are blocked”
- Nulstil WordPress-adgangskode, når mailen ikke kommer frem
- Totrinslogin i WordPress (2FA): opsætning og nødplan
- Beskyt WordPress-login mod brute force
- WordPress hosting hos Hostious – fra 39 kr./md. med gratis flytning og dansk support
Ofte stillede spørgsmål om WordPress login
Hvad er adressen til mit WordPress login?
Som standard dit domæne efterfulgt af /wp-admin eller /wp-login.php, fx dinside.dk/wp-admin. Ligger WordPress i en undermappe, kommer mappens navn før: dinside.dk/blog/wp-admin.
Kan jeg logge ind med min e-mailadresse i stedet for brugernavnet?
Ja. WordPress accepterer både brugernavnet og den e-mailadresse, brugeren er oprettet med. Adgangskoden er den samme i begge tilfælde.
Hvor længe er jeg logget ind i WordPress?
I højst to døgn, og kun indtil du lukker browseren. Sætter du hak i “Husk mig”, bliver du husket i 14 dage på den enhed. Du kan altid logge ud i menuen øverst til højre.
Kan jeg ændre adressen til login-siden?
Ja, med et plugin, der flytter wp-login.php til en adresse, du selv vælger. Det fjerner en del støj fra robotter, men det erstatter ikke en stærk adgangskode og totrinslogin. Skriv den nye adresse ned – ellers låser du dig selv ude.
Kan flere personer være logget ind samtidig?
Ja. Hver person bør have sin egen bruger. Åbner to det samme indlæg, låser WordPress det for den ene og viser, hvem der redigerer, så I ikke overskriver hinandens ændringer.
Hvem hjælper med mit WordPress login, hvis jeg går i stå?
Din hostingudbyder er første sted at spørge – den kan se, om sitet er WordPress, hvor det ligger, og hvem der er administrator. Hos Hostious svarer dansk support døgnet rundt, og med en serviceaftale hjælper vi også med selve WordPress-siden, ikke kun med serveren. Aftalen er inkluderet i WordPress hosting fra WP StartUp til 89 kr./md. ekskl. moms.
Hvad er forskellen på login hos WordPress.com og på mit eget site?
Hos WordPress.com logger du ind med en konto hos tjenesten, og adressen er tjenestens egen. På dit eget site ligger login-siden på dit domæne (ditdomæne.dk/wp-admin), og brugeren findes kun dér. Skriver du /wp-admin på et domæne, der peger på WordPress.com, bliver du sendt videre til tjenestens login.
Hvorfor står der redirect_to i adressen, når jeg bliver sendt til login?
Fordi WordPress husker, hvor du var på vej hen. Prøver du at åbne en side i wp-admin uden at være logget ind, sender WordPress dig til wp-login.php med den side i redirect_to, og efter login lander du dér i stedet for på oversigten. Adressen er ufarlig og kan ikke bruges til at omgå login.
Udgivet 7. oktober 2026Opdateret 15. november 2026